Bỏ qua điều hướng
ICSAn ninh mạng quốc tế
Đối tác
Tin tứcTuyển dụngLiên hệ
Liên hệ ICS
TRAO ĐỔI CÙNG ICS

Bạn đang cần bảo vệ hệ thống nào?

Đặt lịch tư vấn
ICSAn ninh mạng quốc tế

Công ty Cổ phần An ninh mạng Quốc tế

TT3-5 Khu đô thị Đại Kim mới, Định Công, Hà Nội

Sơ đồ trang
Liên hệ trực tiếp
093 1487 231contact@ics.vn
Facebook YouTube Zalo
© 2026 ICS. Bảo lưu mọi quyền.
Chính sách bảo mật
CẢNH BÁO & PHÂN TÍCH

Cập nhật an ninh mạng.

Cập nhật cảnh báo, quy định, xu hướng công nghệ và hoạt động của ICS.
Lọc tin tức theo chủ đề

Tất cảBản tin và cập nhậtGóc nhìn chuyên mônCâu chuyện triển khaiTài liệu và hướng dẫn
137 bài viết phù hợpXóa bộ lọc
Hình minh họa cho bài viết: BẢN TIN 18/08/2026:
RÒ RỈ DỮ LIỆU NỬA ĐẦU 2026: AI VÀ RỦI RO NỘI BỘ
37Bản tin và cập nhật · 18/8/2026

BẢN TIN 18/08/2026: RÒ RỈ DỮ LIỆU NỬA ĐẦU 2026: AI VÀ RỦI RO NỘI BỘ

Trong nửa đầu năm 2026, Mỹ ghi nhận 1.803 vụ xâm phạm dữ liệu, tăng so với 1.732 vụ cùng kỳ năm trước; các vụ việc đã tạo ra hơn 471 triệu thông báo tới người bị ảnh hưởng. Xu hướng này đáng chú ý khi AI ngày càng bị khai thác để tăng tốc lừa đảo và tấn công có chủ đích, trong khi các sự cố có liên quan đến người nội bộ cũng gia tăng.

Đọc chi tiết
Hình minh họa cho bài viết: BẢN TIN 17/08/2026:
CƠ QUAN THUẾ PHÁP XÁC NHẬN BỊ XÂM NHẬP: HÀNG TRĂM NGHÌN CÁ NHÂN VÀ TỔ CHỨC CÓ NGUY CƠ LỘ DỮ LIỆU
38Bản tin và cập nhật · 17/8/2026

BẢN TIN 17/08/2026: CƠ QUAN THUẾ PHÁP XÁC NHẬN BỊ XÂM NHẬP: HÀNG TRĂM NGHÌN CÁ NHÂN VÀ TỔ CHỨC CÓ NGUY CƠ LỘ DỮ LIỆU

Cơ quan Thuế và Tài chính công Pháp (DGFiP) xác nhận hệ thống đã bị truy cập trái phép thông qua hành vi mạo danh danh tính. Sự việc một lần nữa cho thấy rủi ro nghiêm trọng của việc đánh cắp thông tin xác thực và nhu cầu giám sát liên tục đối với các hệ thống xử lý dữ liệu nhạy cảm.

Đọc chi tiết
Hình minh họa cho bài viết: BẢN TIN 16/08/2026:
VIỆT NAM ĐỊNH HƯỚNG XÂY DỰNG KHUNG BẢO ĐẢM AN NINH AI QUỐC GIA VÀO NĂM 2027
← Trang trướcTrang 3 / 8Trang sau →
39Bản tin và cập nhật · 16/8/2026

BẢN TIN 16/08/2026: VIỆT NAM ĐỊNH HƯỚNG XÂY DỰNG KHUNG BẢO ĐẢM AN NINH AI QUỐC GIA VÀO NĂM 2027

Ngày 06/08/2026, Chính phủ đặt mục tiêu nghiên cứu, xây dựng Khung bảo đảm an ninh AI quốc gia và năng lực chuyên trách về an ninh AI trong năm 2027. Với doanh nghiệp, đây là thời điểm cần chủ động rà soát công cụ AI đang sử dụng, kiểm soát dữ liệu đưa vào AI, phân quyền truy cập và đào tạo nhân sự về rủi ro AI.

Đọc chi tiết
Hình minh họa cho bài viết: BẢN TIN 15/08/2026:
48% SỰ CỐ CÓ LIÊN QUAN ĐẾN BÊN THỨ BA: RỦI RO KHÔNG CHỈ NẰM TRONG HỆ THỐNG CỦA DOANH NGHIỆP
40Bản tin và cập nhật · 15/8/2026

BẢN TIN 15/08/2026: 48% SỰ CỐ CÓ LIÊN QUAN ĐẾN BÊN THỨ BA: RỦI RO KHÔNG CHỈ NẰM TRONG HỆ THỐNG CỦA DOANH NGHIỆP

Theo Verizon DBIR 2026, các sự cố vi phạm có liên quan đến bên thứ ba tăng 60% so với năm trước và chiếm 48% tổng số vụ việc được phân tích. Rủi ro có thể đến từ nhà cung cấp, phần mềm tích hợp, API hoặc quyền truy cập không được kiểm soát chặt chẽ. Doanh nghiệp cần đánh giá an ninh mạng của đối tác, áp dụng quyền truy cập tối thiểu và rà soát quyền định kỳ.

Đọc chi tiết
Hình minh họa cho bài viết: BẢN TIN 14/08/2026:
CẢNH BÁO GUNRA RANSOMWARE: TẤN CÔNG KÉP, RỦI RO KÉP
41Bản tin và cập nhật · 14/8/2026

BẢN TIN 14/08/2026: CẢNH BÁO GUNRA RANSOMWARE: TẤN CÔNG KÉP, RỦI RO KÉP

Ngày 10/08/2026, FBI, CISA, NSA và các đối tác cảnh báo về Gunra ransomware - mô hình RaaS sử dụng chiến thuật tống tiền kép: đánh cắp dữ liệu trước, mã hóa hệ thống sau và đe dọa công khai dữ liệu nếu nạn nhân không trả tiền chuộc.

Đọc chi tiết
Hình minh họa cho bài viết: BẢN TIN 13/08/2026:
MICROSOFT VÁ 421 LỖ HỔNG: DOANH NGHIỆP CẦN ƯU TIÊN XỬ LÝ ZERO-DAY ĐANG BỊ KHAI THÁC
42Bản tin và cập nhật · 13/8/2026

BẢN TIN 13/08/2026: MICROSOFT VÁ 421 LỖ HỔNG: DOANH NGHIỆP CẦN ƯU TIÊN XỬ LÝ ZERO-DAY ĐANG BỊ KHAI THÁC

Ngày 11/08/2026, Microsoft phát hành bản cập nhật bảo mật tháng 8, xử lý 421 lỗ hổng. Trong đó, CVE-2026-68820 là zero-day đã bị khai thác, có thể giúp kẻ tấn công nâng quyền lên mức SYSTEM trên thiết bị Windows bị ảnh hưởng. Doanh nghiệp cần ưu tiên cập nhật các hệ thống quan trọng, kiểm soát chặt quyền quản trị và giám sát các dấu hiệu nâng quyền bất thường.

Đọc chi tiết
Hình minh họa cho bài viết: BẢN TIN 12/08/2026:
WIZ PHÁT HIỆN LỖ HỔNG AZURE COSMOS DB: RỦI RO CÓ THỂ ẢNH HƯỞNG HÀNG NGHÌN DOANH NGHIỆP
43Bản tin và cập nhật · 12/8/2026

BẢN TIN 12/08/2026: WIZ PHÁT HIỆN LỖ HỔNG AZURE COSMOS DB: RỦI RO CÓ THỂ ẢNH HƯỞNG HÀNG NGHÌN DOANH NGHIỆP

Ngày 30/07/2026, Wiz công bố đã phát hiện một lỗ hổng nghiêm trọng trong Azure Cosmos DB có thể tạo điều kiện cho kẻ tấn công xâm nhập từ xa vào môi trường người dùng.

Đọc chi tiết
Hình minh họa cho bài viết: Cảnh báo CVE-2026-35273: Oracle PeopleSoft Enterprise PeopleTools đang bị khai thác
44Bản tin và cập nhật · 11/8/2026

Cảnh báo CVE-2026-35273: Oracle PeopleSoft Enterprise PeopleTools đang bị khai thác

CVE-2026-35273 ảnh hưởng Oracle PeopleSoft Enterprise PeopleTools và đã có bằng chứng bị khai thác thực tế. Doanh nghiệp nên rà soát, vá và giám sát dấu hiệu xâm nhập. Bản nháp đã được QA phản biện và Lead chỉnh sửa trước khi bàn giao.

Đọc chi tiết
Hình minh họa cho bài viết: ICS được cấp phép triển khai AI SOC Gurucul tại Việt Nam
45Bản tin và cập nhật · 11/8/2026

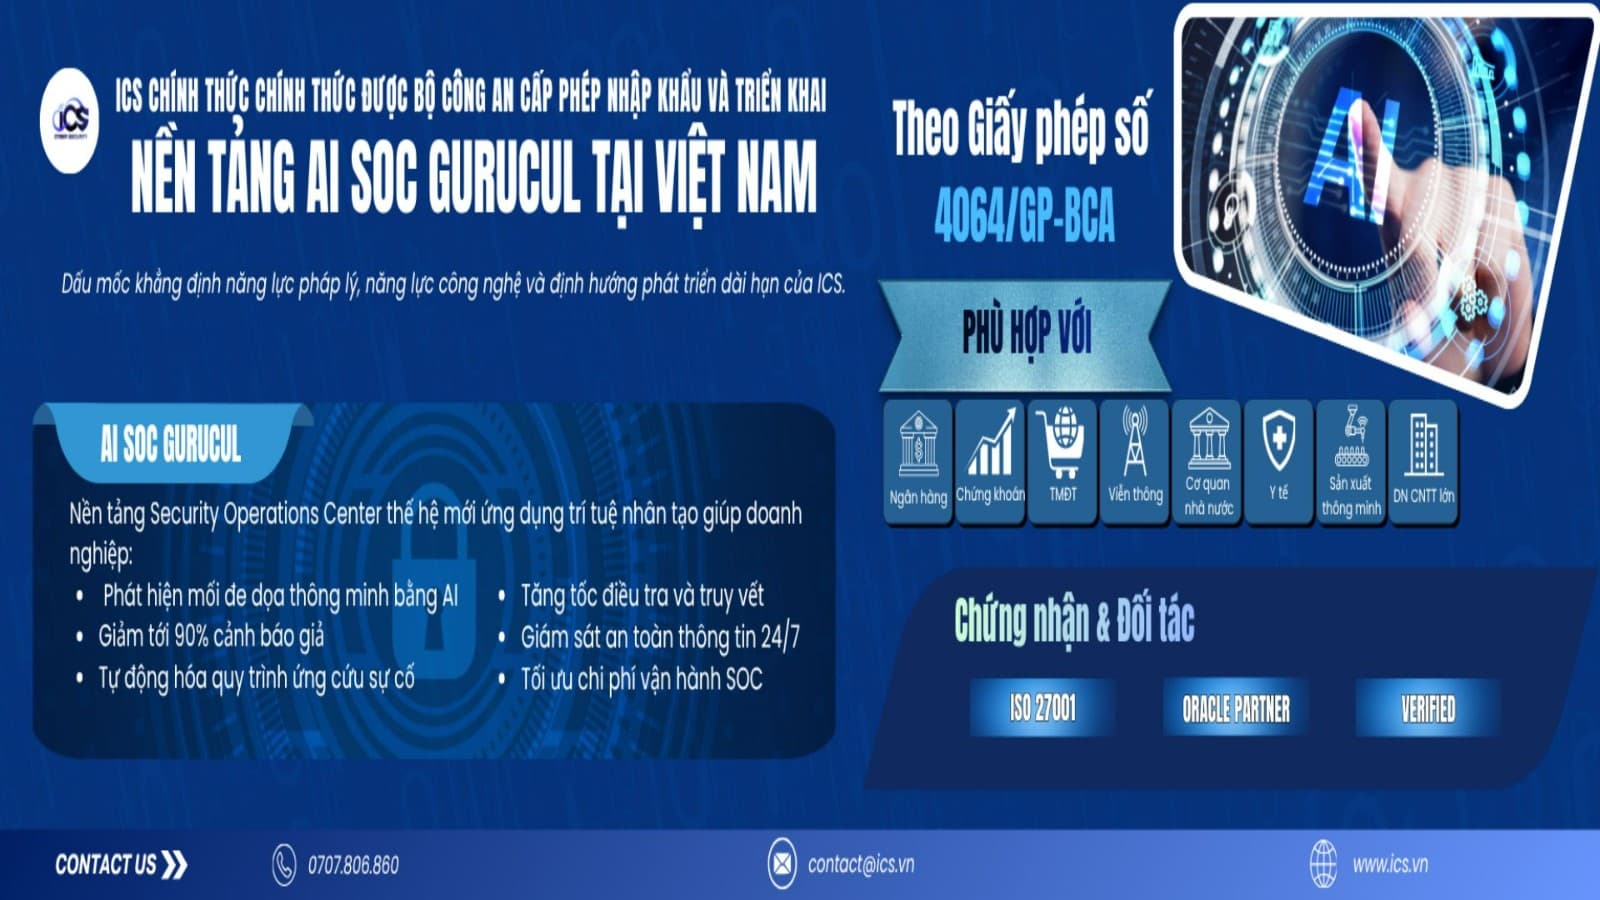
ICS được cấp phép triển khai AI SOC Gurucul tại Việt Nam

ICS chính thức được Bộ Công an cấp phép nhập khẩu và triển khai nền tảng AI SOC Gurucul tại Việt Nam

Đọc chi tiết
Hình minh họa cho bài viết: Lãnh Đạo Chịu Trách Nhiệm Cá Nhân Thế Nào Khi Để Lộ Dữ Liệu?
46Bản tin và cập nhật · 11/8/2026

Lãnh Đạo Chịu Trách Nhiệm Cá Nhân Thế Nào Khi Để Lộ Dữ Liệu?

Nhiều CEO và giám đốc điều hành vẫn nghĩ rằng vi phạm dữ liệu chỉ là vấn đề của bộ phận IT. Luật Bảo vệ Dữ liệu Cá nhân 91/2025/QH15 đã thay đổi hoàn toàn quan điểm đó: trách nhiệm pháp lý leo thang lên cấp cá nhân lãnh đạo với những hệ quả nghiêm trọng.

Đọc chi tiết
Hình minh họa cho bài viết: Dữ Liệu Cá Nhân "Nhạy Cảm" Là Gì – Và Vì Sao Bị Phạt Nặng Hơn Theo Nghị Định 356?
47Bản tin và cập nhật · 11/8/2026

Dữ Liệu Cá Nhân "Nhạy Cảm" Là Gì – Và Vì Sao Bị Phạt Nặng Hơn Theo Nghị Định 356?

Kể từ ngày 01/01/2026, Nghị định 356/2025/NĐ-CP đã chính thức có hiệu lực, cụ thể hóa Luật Bảo vệ Dữ liệu Cá nhân số 91/2025/QH15.

Đọc chi tiết
Hình minh họa cho bài viết: Quy Tắc 72 Giờ: Báo Cáo Vi Phạm Dữ Liệu Đúng Cách Theo Nghị Định 356
48Bản tin và cập nhật · 11/8/2026

Quy Tắc 72 Giờ: Báo Cáo Vi Phạm Dữ Liệu Đúng Cách Theo Nghị Định 356

Khi xảy ra sự cố rò rỉ hay mất dữ liệu, đồng hồ bắt đầu chạy ngay lập tức. Điều 23 Luật 91/2025/QH15 và Điều 28-29 Nghị định 356 quy định rõ: doanh nghiệp có tối đa 72 giờ kể từ thời điểm phát hiện vi phạm để hoàn thành báo cáo chính thức cho cơ quan chức năng.

Đọc chi tiết
Hình minh họa cho bài viết: Đơn vị đã giám sát ATTT 24/7 chưa?
49Bản tin và cập nhật · 11/8/2026

Đơn vị đã giám sát ATTT 24/7 chưa?

Đọc chi tiết
Hình minh họa cho bài viết: Cập nhật an ninh mạng 11/08 : Gunra ransomware, KEV mới và tín hiệu pháp lý tại Việt Nam
50Bản tin và cập nhật · 11/8/2026

Cập nhật an ninh mạng 11/08 : Gunra ransomware, KEV mới và tín hiệu pháp lý tại Việt Nam

CISA cảnh báo ransomware Gunra, KEV tiếp tục có lỗ hổng bị khai thác và Việt Nam đẩy mạnh khung pháp lý dữ liệu, an ninh mạng.

Đọc chi tiết
Hình minh họa cho bài viết: ICS công bố hệ sinh thái sản phẩm an toàn thông tin VietGuard và CSA được cấp phép triển khai tại Việt Nam
51Bản tin và cập nhật · 11/8/2026

ICS công bố hệ sinh thái sản phẩm an toàn thông tin VietGuard và CSA được cấp phép triển khai tại Việt Nam

ICS chính thức được Bộ Công an cấp phép triển khai hệ sinh thái sản phẩm an toàn thông tin VietGuard và CSA

Đọc chi tiết
Hình minh họa cho bài viết: Vi phạm bảo vệ dữ liệu cá nhân: Doanh nghiệp có thể đối mặt mức phạt đến 3 tỷ đồng, 5% doanh thu và trách nhiệm hình sự
52Bản tin và cập nhật · 11/8/2026

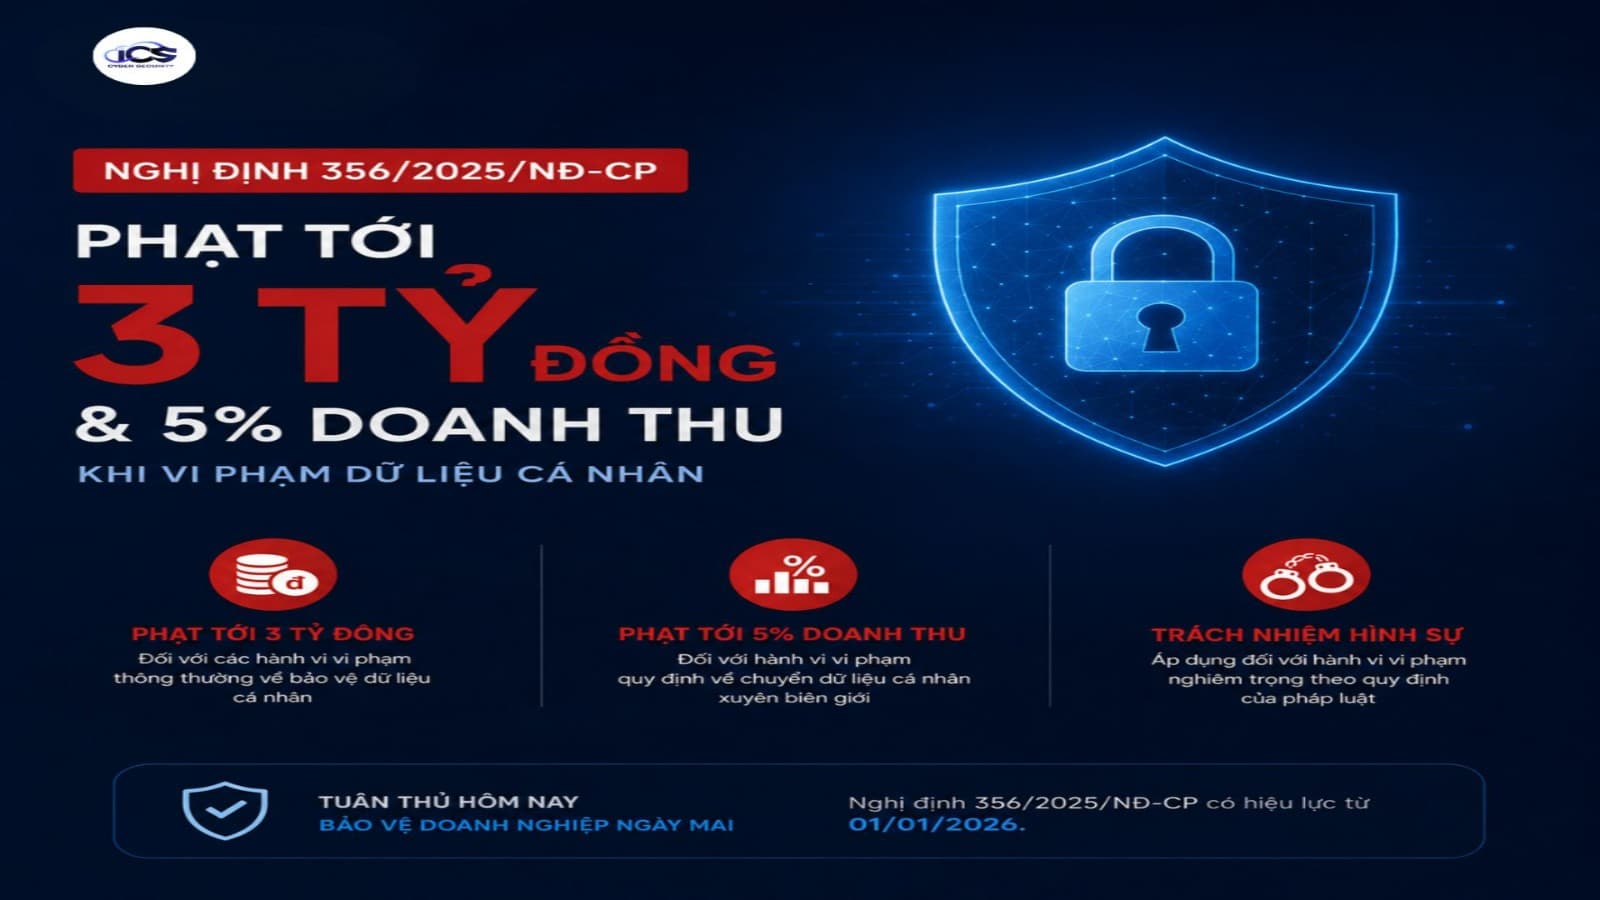
Vi phạm bảo vệ dữ liệu cá nhân: Doanh nghiệp có thể đối mặt mức phạt đến 3 tỷ đồng, 5% doanh thu và trách nhiệm hình sự

Mức xử phạt lên đến 3 tỷ đồng, 5% doanh thu năm liền trước và nguy cơ truy cứu trách nhiệm hình sự khiến bảo vệ dữ liệu cá nhân trở thành một trong những ưu tiên quản trị quan trọng của doanh nghiệp. Đầu tư cho tuân thủ hôm nay sẽ giúp giảm thiểu rủi ro pháp lý, tài chính và uy tín trong tương lai.

Đọc chi tiết
Hình minh họa cho bài viết: Đồng hồ 60 ngày: Hạn nộp hồ sơ cho Bộ Công an đang đếm ngược
53Bản tin và cập nhật · 11/8/2026

Đồng hồ 60 ngày: Hạn nộp hồ sơ cho Bộ Công an đang đếm ngược

Doanh nghiệp chỉ có 60 ngày để nộp hồ sơ đánh giá tác động theo Nghị định 356. Doanh nghiệp của bạn đã sẵn sàng cho mốc thời gian này chưa?

Đọc chi tiết
Hình minh họa cho bài viết: Nghị định 356: 5 nghĩa vụ doanh nghiệp cần triển khai ngay để tránh rủi ro và mức phạt lên đến 3 tỷ đồng
54Bản tin và cập nhật · 11/8/2026

Nghị định 356: 5 nghĩa vụ doanh nghiệp cần triển khai ngay để tránh rủi ro và mức phạt lên đến 3 tỷ đồng

Nghị định 356 đặt ra nhiều yêu cầu mới về bảo vệ dữ liệu cá nhân đối với doanh nghiệp. Tìm hiểu 5 nghĩa vụ quan trọng, các mốc thời gian cần lưu ý và lộ trình tuân thủ được ICS khuyến nghị.

Đọc chi tiết