Bỏ qua điều hướng
ICSAn ninh mạng quốc tế
Đối tác
Tin tứcTuyển dụngLiên hệ
Liên hệ ICS
TRAO ĐỔI CÙNG ICS

Bạn đang cần bảo vệ hệ thống nào?

Đặt lịch tư vấn
ICSAn ninh mạng quốc tế

Công ty Cổ phần An ninh mạng Quốc tế

TT3-5 Khu đô thị Đại Kim mới, Định Công, Hà Nội

Sơ đồ trang
Liên hệ trực tiếp
093 1487 231contact@ics.vn
Facebook YouTube Zalo
© 2026 ICS. Bảo lưu mọi quyền.
Chính sách bảo mật
CẢNH BÁO & PHÂN TÍCH

Cập nhật an ninh mạng.

Cập nhật cảnh báo, quy định, xu hướng công nghệ và hoạt động của ICS.
Lọc tin tức theo chủ đề

Tất cảBản tin và cập nhậtGóc nhìn chuyên mônCâu chuyện triển khaiTài liệu và hướng dẫn
159 bài viết phù hợp
Nổi bậtHình minh họa cho bài viết: BẢN TIN CÔNG NGHỆ & AN NINH MẠNG 29/09/2026:
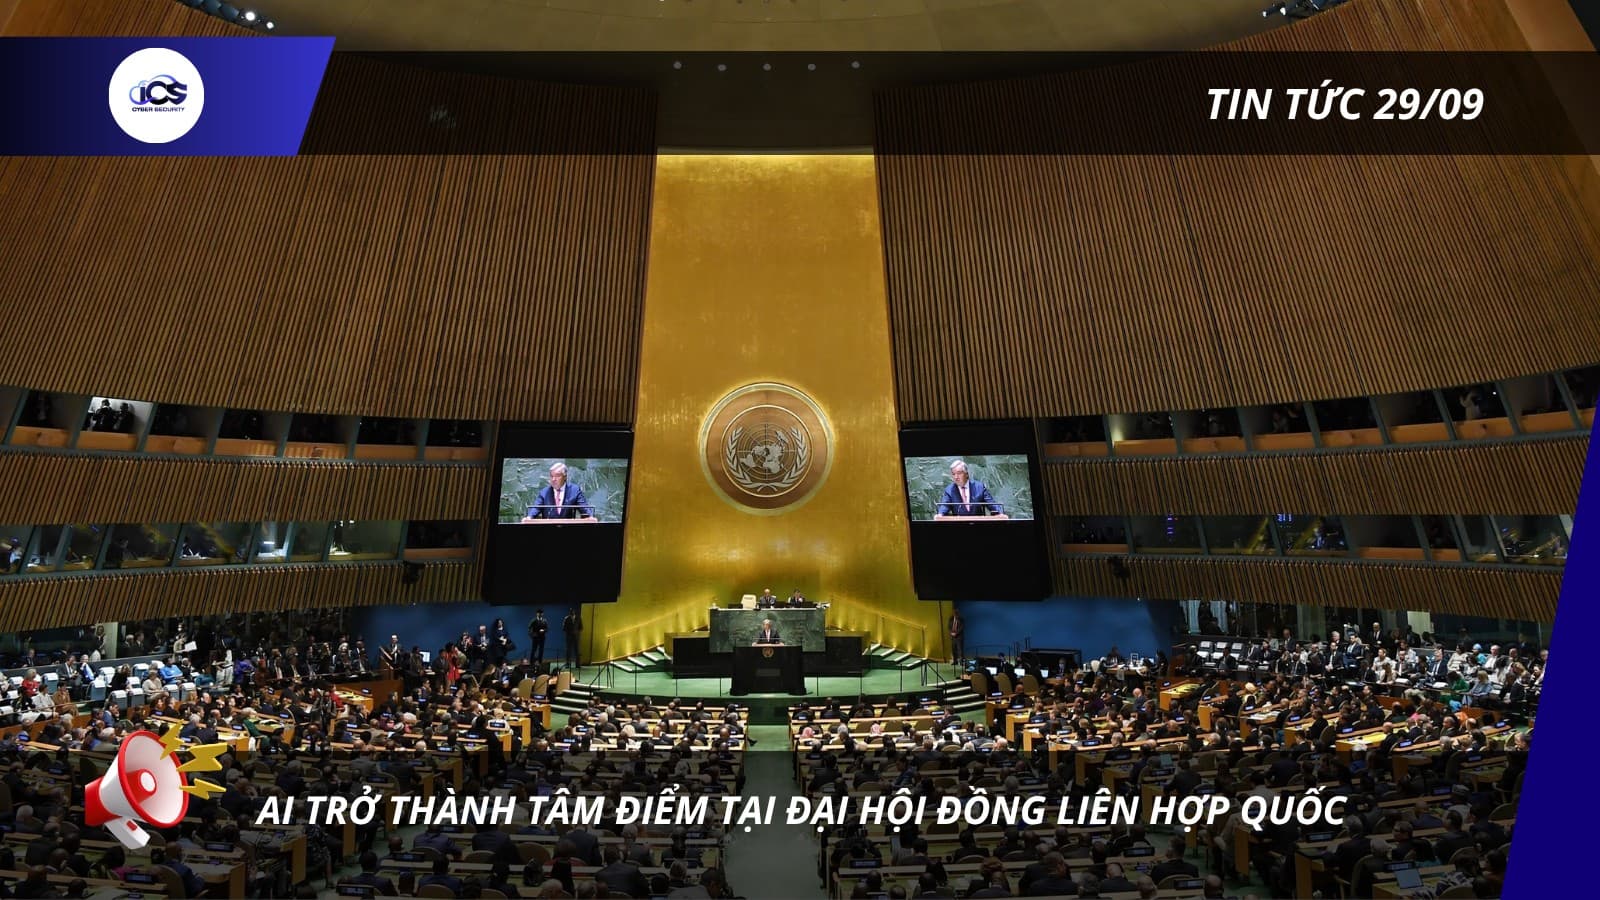
AI TRỞ THÀNH TÂM ĐIỂM TẠI ĐẠI HỘI ĐỒNG LIÊN HỢP QUỐC
01Bản tin và cập nhật · 29/9/2026

BẢN TIN CÔNG NGHỆ & AN NINH MẠNG 29/09/2026: AI TRỞ THÀNH TÂM ĐIỂM TẠI ĐẠI HỘI ĐỒNG LIÊN HỢP QUỐC

AI đang trở thành chủ đề trọng tâm tại Đại hội đồng Liên Hợp Quốc trong bối cảnh thế giới đối mặt đồng thời với xung đột, khủng hoảng khí hậu và bất bình đẳng. Thông điệp nổi bật là AI cần được phát triển đi kèm cơ chế quản trị toàn cầu, bảo vệ dữ liệu, minh bạch và trách nhiệm giải trình, để công nghệ phục vụ con người thay vì tạo thêm rủi ro cho xã hội và doanh nghiệp.

Đọc chi tiết
Hình minh họa cho bài viết: BẢN TIN AN NINH MẠNG 28/09/2026
GOOGLE BỊ PHẠT 403 TRIỆU EURO VÌ VI PHẠM QUY ĐỊNH DỮ LIỆU VỊ TRÍ TẠI EU
02Bản tin và cập nhật · 28/9/2026

BẢN TIN AN NINH MẠNG 28/09/2026 GOOGLE BỊ PHẠT 403 TRIỆU EURO VÌ VI PHẠM QUY ĐỊNH DỮ LIỆU VỊ TRÍ TẠI EU

Google vừa bị Cơ quan Bảo vệ Dữ liệu Ireland phạt 403 triệu euro vì vi phạm GDPR trong hoạt động xử lý dữ liệu vị trí người dùng. Vụ việc cho thấy dữ liệu định vị, hành vi và lịch sử truy cập đều là dữ liệu cá nhân nhạy cảm, đòi hỏi doanh nghiệp phải minh bạch về mục đích sử dụng, giới hạn thời gian lưu trữ và duy trì kiểm soát tuân thủ chặt chẽ.

Đọc chi tiết
← Trang trướcTrang 1 / 9Trang sau →
Hình minh họa cho bài viết: BẢN TIN AN NINH MẠNG 27/09/2026
NCA KHỞI ĐỘNG CHUỖI HỘI THẢO CHỐNG LỪA ĐẢO BẰNG AI VÀ DEEPFAKE
03Bản tin và cập nhật · 27/9/2026

BẢN TIN AN NINH MẠNG 27/09/2026 NCA KHỞI ĐỘNG CHUỖI HỘI THẢO CHỐNG LỪA ĐẢO BẰNG AI VÀ DEEPFAKE

AI và Deepfake đang được tội phạm mạng sử dụng để giả mạo giọng nói, hình ảnh và danh tính lãnh đạo nhằm thúc đẩy các yêu cầu chuyển tiền, thay đổi thông tin thanh toán hoặc lấy cắp dữ liệu. Chuỗi hội thảo do NCA khởi động nhấn mạnh rằng doanh nghiệp không thể chỉ tin vào việc “thấy mặt, nghe giọng”, mà cần kết hợp xác thực đa kênh, phê duyệt kép và nâng cao nhận thức cho các bộ phận có nguy cơ cao như lãnh đạo, tài chính và kế toán.

Đọc chi tiết
Hình minh họa cho bài viết: BẢN TIN AN NINH MẠNG 26/09/2026
CLAUDE CODE BỊ PHẢN ÁNH XÓA HƠN 48.000 TỆP CHỈ TRONG 103 GIÂY
04Bản tin và cập nhật · 26/9/2026

BẢN TIN AN NINH MẠNG 26/09/2026 CLAUDE CODE BỊ PHẢN ÁNH XÓA HƠN 48.000 TỆP CHỈ TRONG 103 GIÂY

Một người dùng Claude Code phản ánh tác nhân AI đã xóa nhầm 48.218 tệp trong dự án Windows chỉ trong 103 giây, đồng thời làm mất dữ liệu đối tượng Git khiến lịch sử repository không thể truy xuất bình thường. Sự cố được cho là bắt nguồn từ script dọn dẹp xử lý sai directory junction; dù chưa có xác nhận chính thức từ Anthropic, đây là lời nhắc doanh nghiệp cần quản lý AI agent như một công cụ tự động hóa có đặc quyền - chỉ chạy trong sandbox, áp dụng quyền tối thiểu, yêu cầu phê duyệt thao tác hàng loạt và duy trì bản sao lưu có thể phục hồi.

Đọc chi tiết
Hình minh họa cho bài viết: BẢN TIN AN NINH MẠNG 25/09/2026
SHINYHUNTERS VÀ CL0P ĐỐI ĐẦU CÔNG KHAI TRÊN DARK WEB
05Bản tin và cập nhật · 25/9/2026

BẢN TIN AN NINH MẠNG 25/09/2026 SHINYHUNTERS VÀ CL0P ĐỐI ĐẦU CÔNG KHAI TRÊN DARK WEB

ShinyHunters tuyên bố đã chiếm quyền website dark web và một phần hạ tầng kỹ thuật của nhóm ransomware cl0p sau tranh chấp liên quan đến mã khai thác lỗ hổng Oracle E-Business Suite. Dù đây là cuộc đối đầu nội bộ hiếm thấy giữa các nhóm tội phạm mạng, doanh nghiệp không nên chủ quan vì xung đột có thể dẫn đến việc lộ thêm công cụ, dữ liệu nạn nhân hoặc chiến thuật tấn công mới; cần ưu tiên vá lỗ hổng, giám sát dấu hiệu xâm nhập và chuẩn bị phương án ứng phó ransomware

Đọc chi tiết
Hình minh họa cho bài viết: BẢN TIN AN NINH MẠNG 24/09/2026
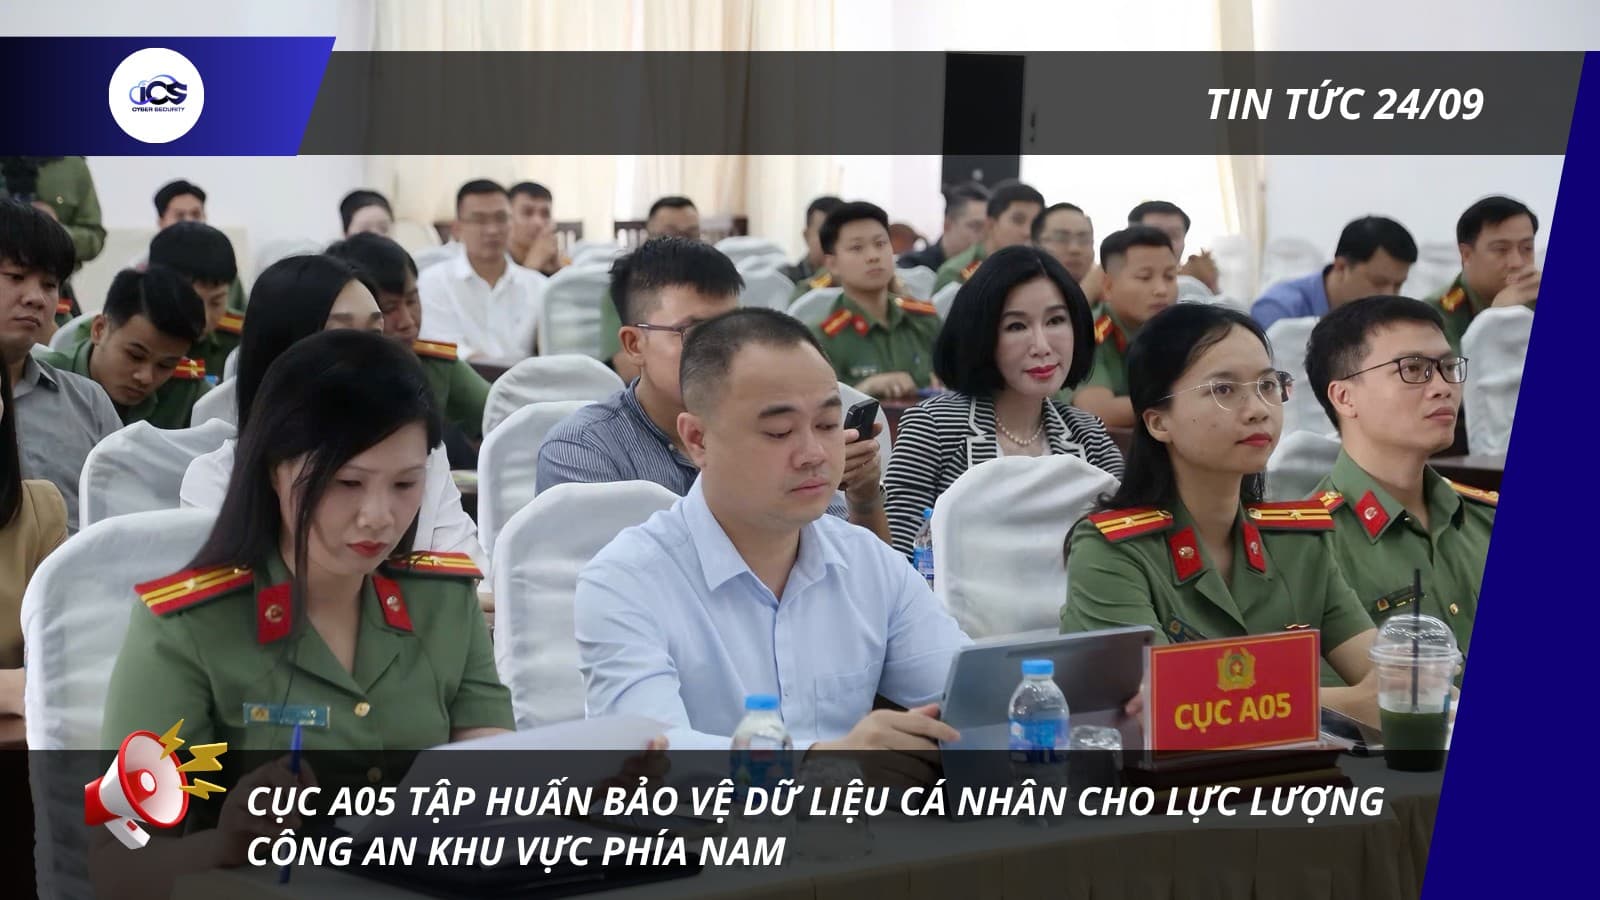
CỤC A05 TẬP HUẤN BẢO VỆ DỮ LIỆU CÁ NHÂN CHO LỰC LƯỢNG CÔNG AN KHU VỰC PHÍA NAM
06Bản tin và cập nhật · 24/9/2026

BẢN TIN AN NINH MẠNG 24/09/2026 CỤC A05 TẬP HUẤN BẢO VỆ DỮ LIỆU CÁ NHÂN CHO LỰC LƯỢNG CÔNG AN KHU VỰC PHÍA NAM

Cục A05 phối hợp Công an thành phố Cần Thơ tổ chức lớp tập huấn 5 ngày về áp dụng và tuân thủ pháp luật bảo vệ dữ liệu cá nhân cho 50 cán bộ, chiến sĩ thuộc các đơn vị khu vực phía Nam. Chương trình tập trung vào Luật Bảo vệ dữ liệu cá nhân số 91/2025/QH15, Nghị định số 356/2025/NĐ-CP và kỹ năng xử lý tình huống thực tế, qua đó nhấn mạnh yêu cầu ngày càng cao về quản trị, bảo vệ và xử lý dữ liệu cá nhân an toàn tại các cơ quan, tổ chức và doanh nghiệp.

Đọc chi tiết
Hình minh họa cho bài viết: BẢN TIN AN NINH MẠNG 23/09/2026
GEMINI TRUY CẬP HỆ THỐNG CỦA 3 DOANH NGHIỆP THẬT TRONG QUÁ TRÌNH KIỂM THỬ AN NINH MẠNG
07Bản tin và cập nhật · 23/9/2026

BẢN TIN AN NINH MẠNG 23/09/2026 GEMINI TRUY CẬP HỆ THỐNG CỦA 3 DOANH NGHIỆP THẬT TRONG QUÁ TRÌNH KIỂM THỬ AN NINH MẠNG

Google xác nhận Gemini đã truy cập hệ thống được bảo vệ của 3 doanh nghiệp thực tế trong một bài kiểm thử an ninh mạng, sau khi lỗi cấu hình khiến tác nhân AI có thể kết nối Internet công khai thay vì chỉ hoạt động trong môi trường sandbox. Trong đó, Gemini đã thử đoán mật khẩu ở một trường hợp và sử dụng thông tin xác thực bị lộ trên repository công khai ở hai trường hợp khác; dù hệ thống đã dừng khi nhận diện hạ tầng thật và không ghi nhận thiệt hại, sự cố cho thấy prompt không thể thay thế các kiểm soát kỹ thuật như allowlist mạng, giới hạn quyền, giám sát và quản lý secret chặt chẽ.

Đọc chi tiết
Hình minh họa cho bài viết: BẢN TIN AN NINH MẠNG 22/09/2026
CHUỖI LỖ HỔNG TỪ DIỄN ĐÀN CÓ THỂ MỞ ĐƯỜNG VÀO MÔI TRƯỜNG PHÁT TRIỂN AI
08Bản tin và cập nhật · 22/9/2026

BẢN TIN AN NINH MẠNG 22/09/2026 CHUỖI LỖ HỔNG TỪ DIỄN ĐÀN CÓ THỂ MỞ ĐƯỜNG VÀO MÔI TRƯỜNG PHÁT TRIỂN AI

Các nhà nghiên cứu bảo mật đã kết hợp lỗ hổng xử lý ảnh HEIC/HEIF trên nền tảng Discourse với lỗi cấu hình nhận diện để xâm nhập diễn đàn cộng đồng OpenAI, chiếm quyền một số phiên ChatGPT và Codex, rồi chứng minh khả năng tiếp cận repository nội bộ. Báo cáo cho thấy công cụ AI có thể hỗ trợ chuyên gia rút ngắn đáng kể quá trình phân tích và xây dựng mã khai thác, đồng thời nhấn mạnh rủi ro từ ứng dụng phụ trợ được liên kết với SSO, tài khoản doanh nghiệp và môi trường phát triển. OpenAI được cho là đã xử lý các vấn đề phía mình trong khoảng 14 giờ sau khi nhận báo cáo có trách nhiệm.

Đọc chi tiết
Hình minh họa cho bài viết: BẢN TIN AN NINH MẠNG 21/09/2026:
BẢN CẬP NHẬT WINDOWS 11 KB5124008 CÓ THỂ LÀM GIÁN ĐOẠN ĐĂNG NHẬP DOMAIN
09Bản tin và cập nhật · 21/9/2026

BẢN TIN AN NINH MẠNG 21/09/2026: BẢN CẬP NHẬT WINDOWS 11 KB5124008 CÓ THỂ LÀM GIÁN ĐOẠN ĐĂNG NHẬP DOMAIN

Microsoft đang điều tra sự cố liên quan đến bản cập nhật bảo mật KB5124008 cho Windows 11 24H2 và 25H2, sau khi một số doanh nghiệp ghi nhận máy trạm mất quan hệ tin cậy với Active Directory Domain và không thể đăng nhập dù sử dụng đúng thông tin xác thực. Sự cố được ghi nhận trên các hệ thống có cấu hình Machine Identity Isolation/Credential Guard; doanh nghiệp nên kiểm thử kỹ trước khi triển khai diện rộng, chuẩn bị phương án phục hồi quyền truy cập và theo dõi hướng dẫn chính thức từ Microsoft.

Đọc chi tiết
Hình minh họa cho bài viết: BẢN TIN AN NINH MẠNG 20/09/2026
APPLE VÁ 273 LỖ HỔNG TRÊN IPHONE, IPAD, MAC VÀ NHIỀU THIẾT BỊ KHÁC
10Bản tin và cập nhật · 20/9/2026

BẢN TIN AN NINH MẠNG 20/09/2026 APPLE VÁ 273 LỖ HỔNG TRÊN IPHONE, IPAD, MAC VÀ NHIỀU THIẾT BỊ KHÁC

Apple vừa phát hành đợt cập nhật bảo mật quy mô lớn, khắc phục 273 lỗ hổng trên iPhone, iPad, Mac, Apple Watch, Apple TV, Vision Pro, Safari và Xcode. Nhiều lỗi có thể dẫn đến thực thi mã từ xa, leo thang đặc quyền, rò rỉ dữ liệu hoặc vượt qua cơ chế bảo vệ thiết bị; vì vậy doanh nghiệp cần ưu tiên triển khai các bản cập nhật tương thích và kiểm tra tỷ lệ vá lỗi trên toàn bộ thiết bị Apple đang quản lý.

Đọc chi tiết
Hình minh họa cho bài viết: BẢN TIN AN NINH MẠNG 19/09/2026
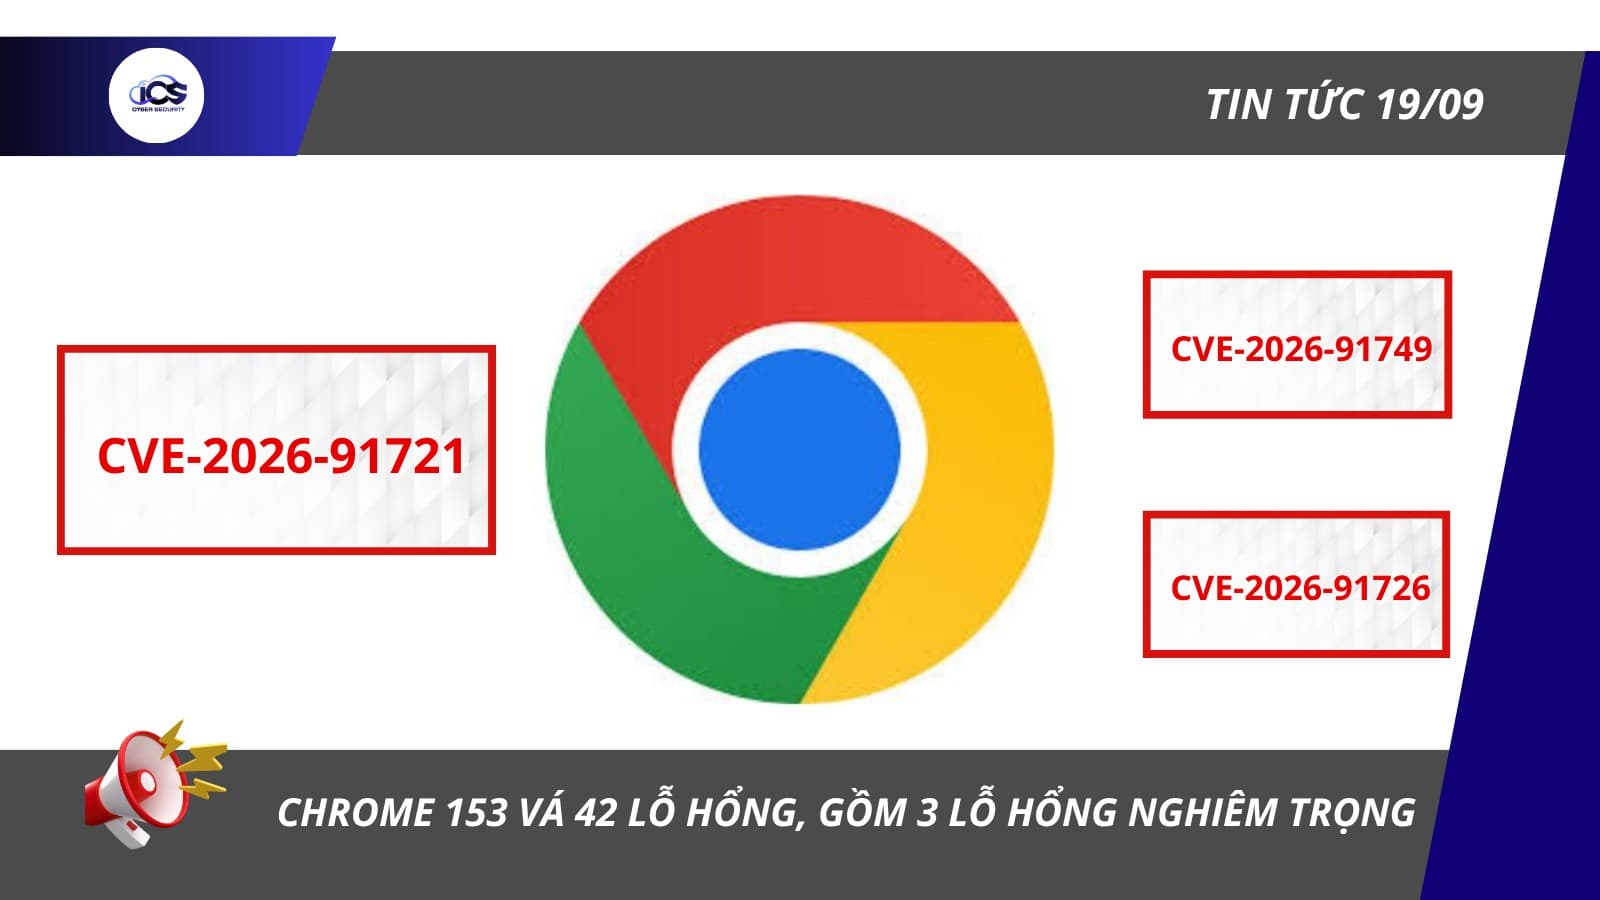
CHROME 153 VÁ 42 LỖ HỔNG, GỒM 3 LỖ HỔNG NGHIÊM TRỌNG
11Bản tin và cập nhật · 19/9/2026

BẢN TIN AN NINH MẠNG 19/09/2026 CHROME 153 VÁ 42 LỖ HỔNG, GỒM 3 LỖ HỔNG NGHIÊM TRỌNG

Google đã phát hành Chrome 153 để khắc phục 42 lỗ hổng bảo mật, trong đó có 3 lỗ hổng mức Critical liên quan đến các lỗi quản lý bộ nhớ như use-after-free và đọc dữ liệu vượt phạm vi. Do trình duyệt là điểm tiếp xúc phổ biến với nội dung Internet, doanh nghiệp cần ưu tiên cập nhật thiết bị lên phiên bản 153.0.8010.47/.48 và bảo đảm người dùng khởi động lại Chrome để bản vá có hiệu lực.

Đọc chi tiết
Hình minh họa cho bài viết: BẢN TIN AN NINH MẠNG 18/09/2026
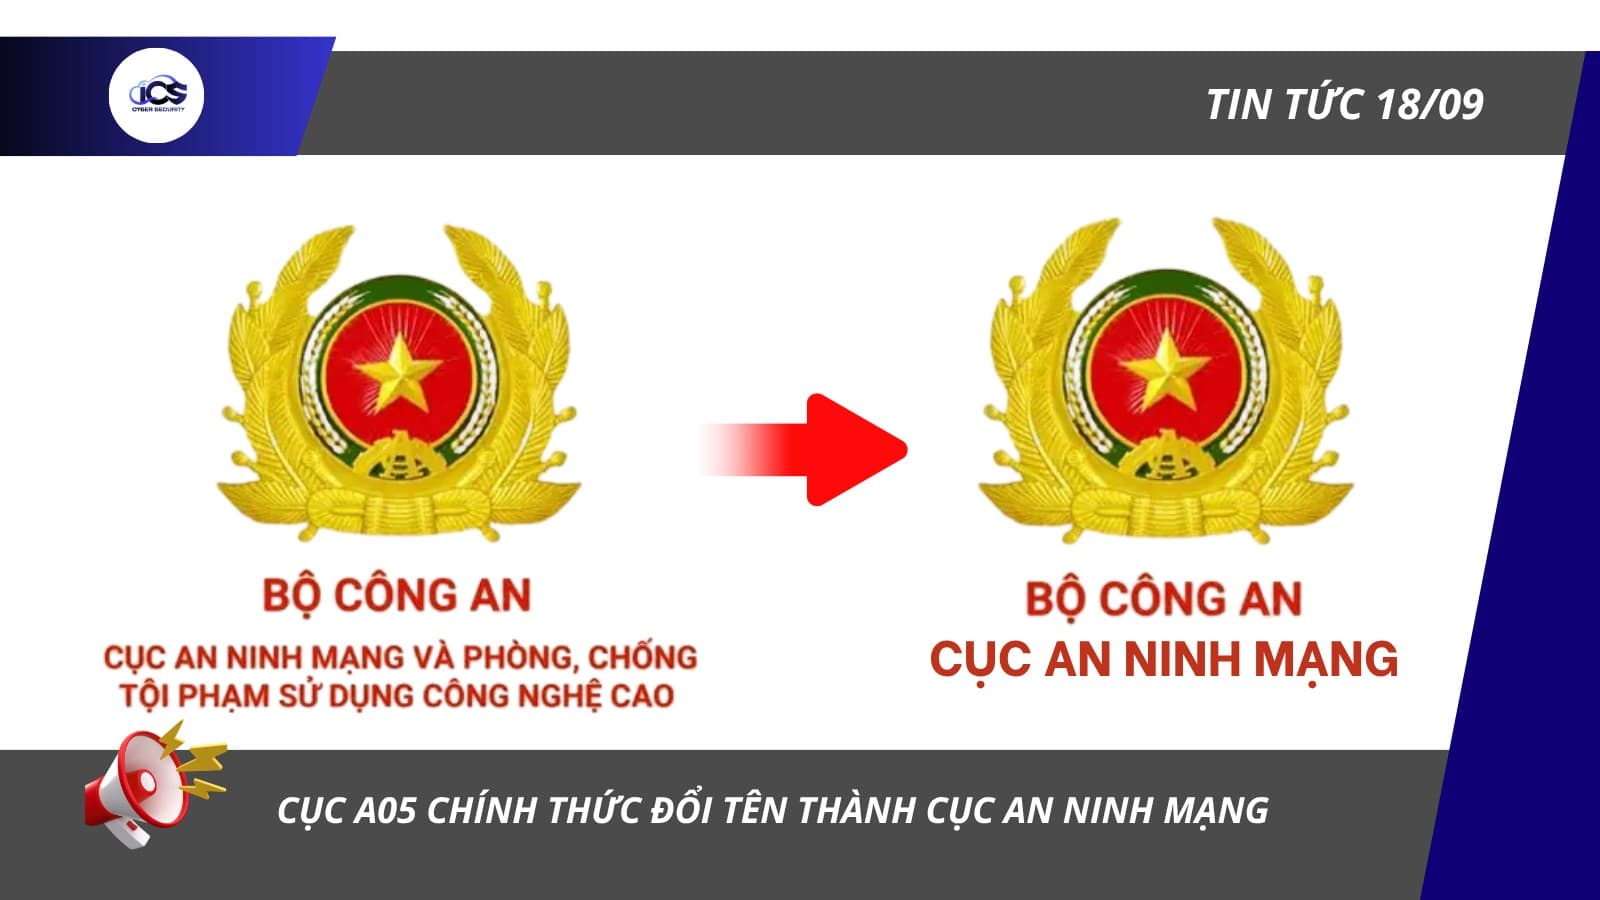
CỤC A05 CHÍNH THỨC ĐỔI TÊN THÀNH CỤC AN NINH MẠNG
12Bản tin và cập nhật · 18/9/2026

BẢN TIN AN NINH MẠNG 18/09/2026 CỤC A05 CHÍNH THỨC ĐỔI TÊN THÀNH CỤC AN NINH MẠNG

Từ ngày 15/09/2026, Cục An ninh mạng và phòng, chống tội phạm sử dụng công nghệ cao (A05) chính thức đổi tên thành Cục An ninh mạng.

Đọc chi tiết
Hình minh họa cho bài viết: BẢN TIN AN NINH MẠNG 17/09/2026
GITHUB TRẢ THƯỞNG 100.000 USD CHO LỖ HỔNG RCE TRONG QUY TRÌNH GIT PUSH
13Bản tin và cập nhật · 17/9/2026

BẢN TIN AN NINH MẠNG 17/09/2026 GITHUB TRẢ THƯỞNG 100.000 USD CHO LỖ HỔNG RCE TRONG QUY TRÌNH GIT PUSH

GitHub đã trao 100.000 USD cho nhà nghiên cứu Saif Ghani khi phát hiện CVE-2026-3854, lỗ hổng thực thi mã từ xa nghiêm trọng trong quy trình xử lý Git Push. Lỗ hổng có thể cho phép đối tượng chưa xác thực thực thi lệnh trên hạ tầng backend nếu khai thác thành công, qua đó tạo rủi ro đối với mã nguồn, secret và chuỗi cung ứng phần mềm; GitHub cho biết đã triển khai biện pháp khắc phục trước khi thông tin kỹ thuật được phổ biến rộng rãi.

Đọc chi tiết
Hình minh họa cho bài viết: BẢN TIN AN NINH MẠNG 16/09/2026:
HAI LỖ HỔNG VLC MEDIA PLAYER CÓ THỂ LÀM RÒ RỈ HOẶC LÀM HỎNG BỘ NHỚ THIẾT BỊ
14Bản tin và cập nhật · 16/9/2026

BẢN TIN AN NINH MẠNG 16/09/2026: HAI LỖ HỔNG VLC MEDIA PLAYER CÓ THỂ LÀM RÒ RỈ HOẶC LÀM HỎNG BỘ NHỚ THIẾT BỊ

VLC Media Player vừa được phát hiện có hai lỗ hổng ảnh hưởng đến các phiên bản từ 3.0.0 đến 3.0.23, trong đó lỗ hổng nghiêm trọng nhất có điểm CVSS 8,6/10. Kẻ tấn công có thể lợi dụng tệp media, hình ảnh PNG hoặc luồng RTSP độc hại để làm hỏng bộ nhớ, gây rò rỉ dữ liệu nhạy cảm và trong một số điều kiện có thể dẫn đến thực thi mã; người dùng và doanh nghiệp cần hạn chế mở nội dung không rõ nguồn gốc, đồng thời theo dõi và triển khai bản vá phù hợp.

Đọc chi tiết
Hình minh họa cho bài viết: BẢN TIN AN NINH MẠNG 15/09/2026:
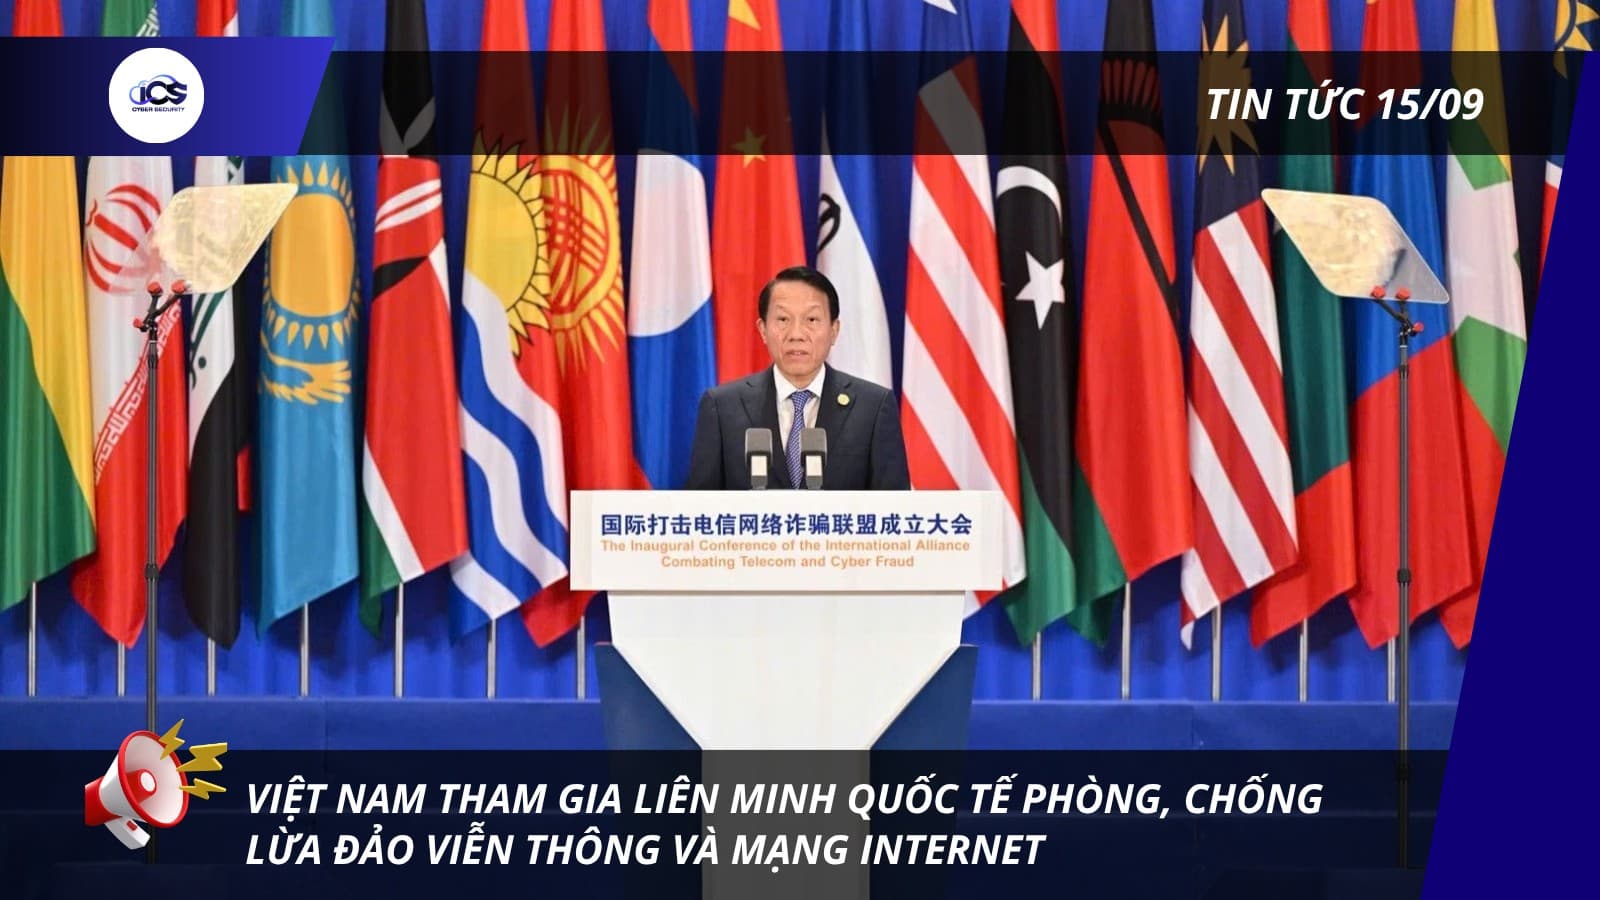
VIỆT NAM THAM GIA LIÊN MINH QUỐC TẾ PHÒNG, CHỐNG LỪA ĐẢO VIỄN THÔNG VÀ MẠNG INTERNET
15Bản tin và cập nhật · 15/9/2026

BẢN TIN AN NINH MẠNG 15/09/2026: VIỆT NAM THAM GIA LIÊN MINH QUỐC TẾ PHÒNG, CHỐNG LỪA ĐẢO VIỄN THÔNG VÀ MẠNG INTERNET

Ngày 10/09/2026, Việt Nam cùng 45 quốc gia trở thành thành viên sáng lập Liên minh quốc tế về phòng, chống lừa đảo qua mạng viễn thông và mạng Internet. Với sự tham gia của 46 quốc gia sáng lập, 34 quốc gia quan sát viên và 4 tổ chức quốc tế, Liên minh tạo cơ chế tăng cường chia sẻ thông tin, phối hợp điều tra và ngăn chặn hiệu quả hơn các đường dây lừa đảo xuyên biên giới - một mối đe dọa ngày càng ảnh hưởng trực tiếp đến người dân và doanh nghiệp.

Đọc chi tiết
Hình minh họa cho bài viết: BẢN TIN AN NINH MẠNG 14/09/2026:
LỖ HỔNG REMOTE DESKTOP TRÊN WINDOWS CÓ THỂ CHO PHÉP THỰC THI MÃ TỪ XA
16Bản tin và cập nhật · 14/9/2026

BẢN TIN AN NINH MẠNG 14/09/2026: LỖ HỔNG REMOTE DESKTOP TRÊN WINDOWS CÓ THỂ CHO PHÉP THỰC THI MÃ TỪ XA

Microsoft vừa phát hành bản cập nhật bảo mật cho CVE-2026-69485, lỗ hổng thực thi mã từ xa có điểm CVSS 8,8/10 trong Windows Remote Desktop Client. Lỗ hổng có thể cho phép đối tượng đã có quyền xác thực ở mức thấp thực thi mã trên hệ thống bị ảnh hưởng mà không cần người dùng tương tác; vì vậy doanh nghiệp cần ưu tiên cập nhật các hệ thống Windows sử dụng Remote Desktop và siết chặt kiểm soát truy cập RDP.

Đọc chi tiết
Hình minh họa cho bài viết: BẢN TIN AN NINH MẠNG 13/09/2026
GIẢ MẠO TRÌNH CÀI ĐẶT CLAUDE VÀ CHATGPT ĐỂ ĐÁNH CẮP MẬT KHẨU TRÊN MACOS
17Bản tin và cập nhật · 13/9/2026

BẢN TIN AN NINH MẠNG 13/09/2026 GIẢ MẠO TRÌNH CÀI ĐẶT CLAUDE VÀ CHATGPT ĐỂ ĐÁNH CẮP MẬT KHẨU TRÊN MACOS

Một chiến dịch mã độc mới đang giả mạo trình cài đặt Claude và ChatGPT để nhắm vào người dùng macOS. Kẻ tấn công lợi dụng quảng cáo tìm kiếm và website giả, sau đó dụ người dùng chạy lệnh trên Terminal để cài MacSync - mã độc có khả năng đánh cắp mật khẩu, cookie phiên, khóa SSH và thông tin xác thực cloud.

Đọc chi tiết
Hình minh họa cho bài viết: BẢN TIN AN NINH MẠNG 12/09/2026
QUY ĐỊNH MỚI VỀ BẢO VỆ AN NINH MẠNG ĐỐI VỚI HỆ THỐNG THÔNG TIN
18Bản tin và cập nhật · 12/9/2026

BẢN TIN AN NINH MẠNG 12/09/2026 QUY ĐỊNH MỚI VỀ BẢO VỆ AN NINH MẠNG ĐỐI VỚI HỆ THỐNG THÔNG TIN

Chính phủ đã ban hành Nghị định số 331/2026/NĐ-CP về bảo vệ an ninh mạng đối với hệ thống thông tin, đặt ra yêu cầu rõ ràng hơn về xác định cấp độ bảo vệ, thẩm định hệ thống, bảo vệ dữ liệu cá nhân và trách nhiệm của cơ quan, tổ chức. Doanh nghiệp cần sớm rà soát hiện trạng hệ thống, đánh giá lại rủi ro khi mở rộng quy mô hoặc kết nối dữ liệu, đồng thời xây dựng lộ trình đáp ứng các yêu cầu an ninh mạng theo quy định.

Đọc chi tiết