Bỏ qua điều hướng
ICSAn ninh mạng quốc tế
Đối tác
Tin tứcTuyển dụngLiên hệ
Liên hệ ICS
TRAO ĐỔI CÙNG ICS

Bạn đang cần bảo vệ hệ thống nào?

Đặt lịch tư vấn
ICSAn ninh mạng quốc tế

Công ty Cổ phần An ninh mạng Quốc tế

TT3-5 Khu đô thị Đại Kim mới, Định Công, Hà Nội

Sơ đồ trang
Liên hệ trực tiếp
093 1487 231contact@ics.vn
Facebook YouTube Zalo
© 2026 ICS. Bảo lưu mọi quyền.
Chính sách bảo mật
CẢNH BÁO & PHÂN TÍCH

Cập nhật an ninh mạng.

Cập nhật cảnh báo, quy định, xu hướng công nghệ và hoạt động của ICS.
Lọc tin tức theo chủ đề

Tất cảBản tin và cập nhậtGóc nhìn chuyên mônCâu chuyện triển khaiTài liệu và hướng dẫn
159 bài viết phù hợp
Hình minh họa cho bài viết: Cảnh báo CVE-2026-46817: Oracle E-Business Suite đang bị khai thác
73Bản tin và cập nhật · 24/7/2026

Cảnh báo CVE-2026-46817: Oracle E-Business Suite đang bị khai thác

CVE-2026-46817 ảnh hưởng Oracle E-Business Suite và đã có bằng chứng bị khai thác thực tế. Doanh nghiệp nên rà soát, vá và giám sát dấu hiệu xâm nhập. Bản nháp đã được QA phản biện và Lead chỉnh sửa trước khi bàn giao.

Đọc chi tiết
Hình minh họa cho bài viết: Cảnh báo 23/7: Check Point SmartConsole CVE-2026-16232 bị khai thác
74Bản tin và cập nhật · 23/7/2026

Cảnh báo 23/7: Check Point SmartConsole CVE-2026-16232 bị khai thác

Check Point SmartConsole CVE-2026-16232 đang bị khai thác thực tế, CISA đã đưa vào KEV. Doanh nghiệp cần vá ngay và siết quyền truy cập quản trị.

Đọc chi tiết
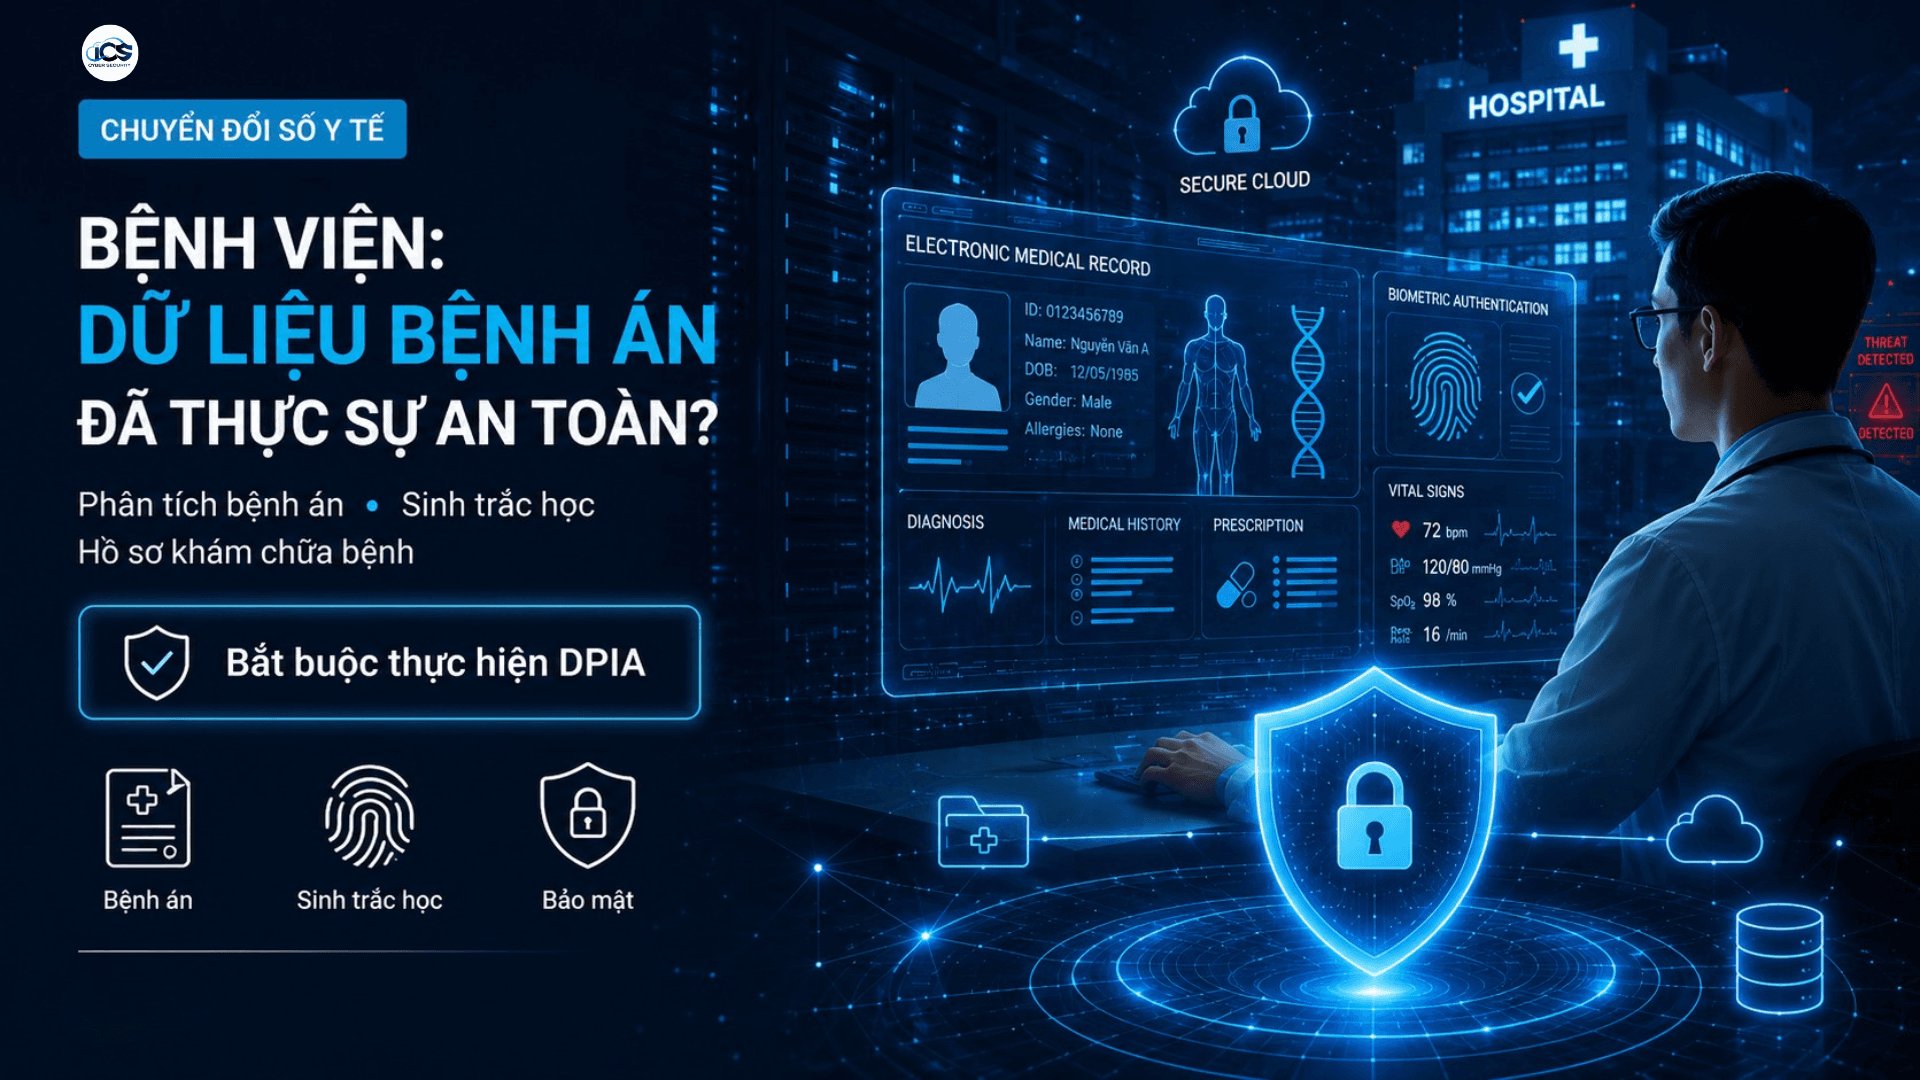
Hình minh họa cho bài viết: 7 nhóm hành vi vi phạm bị "điểm danh" trong dự thảo Nghị định xử phạt bảo vệ dữ liệu cá nhân
75Góc nhìn chuyên môn · 21/7/2026

7 nhóm hành vi vi phạm bị "điểm danh" trong dự thảo Nghị định xử phạt bảo vệ dữ liệu cá nhân

Dữ liệu bệnh án, sinh trắc học và hồ sơ khám chữa bệnh đang trở thành mục tiêu tấn công mạng. Tìm hiểu trách nhiệm DPIA theo Nghị định 356.
← Trang trướcTrang 5 / 9Trang sau →
Đọc chi tiết
Hình minh họa cho bài viết: Thẩm mỹ viện & phòng khám: Ngách bị bỏ quên trong bức tranh tuân thủ bảo vệ dữ liệu cá nhân
76Góc nhìn chuyên môn · 21/7/2026

Thẩm mỹ viện & phòng khám: Ngách bị bỏ quên trong bức tranh tuân thủ bảo vệ dữ liệu cá nhân

Nhiều thẩm mỹ viện và phòng khám vẫn tập trung vào chất lượng dịch vụ mà chưa nhận ra dữ liệu khách hàng cũng là một tài sản cần được bảo vệ. Hình ảnh trước–sau điều trị, hồ sơ sức khỏe và thông tin cá nhân nếu bị lộ có thể kéo theo rủi ro pháp lý và ảnh hưởng nghiêm trọng đến uy tín thương hiệu.

Đọc chi tiết
ICS / FIELDPROOF PLATE 57NEWS / ANALYSIS / GUIDANCE
77Góc nhìn chuyên môn · 6/7/2026

Năm lầm tưởng khiến chương trình tuân thủ dữ liệu chỉ đúng trên giấy

Tuân thủ không chỉ dành cho doanh nghiệp công nghệ hoặc tổ chức quy mô lớn, và một checkbox đồng ý không thể thay thế toàn bộ trách nhiệm xử lý dữ liệu. Chương trình đáng tin cậy phải nối chính sách với phân quyền, nhật ký, quyền chủ thể và kiểm soát bên thứ ba.

Đọc chi tiết
Hình minh họa cho bài viết: Bảy hành vi dữ liệu cá nhân cần được chặn ngay trong quy trình
78Góc nhìn chuyên môn · 5/7/2026

Bảy hành vi dữ liệu cá nhân cần được chặn ngay trong quy trình

Dự thảo xử phạt được nguồn bài viết diễn giải thành bảy nhóm hành vi, từ thu thập trái quy định đến mua bán hoặc tiết lộ dữ liệu. Doanh nghiệp nên chuyển danh sách pháp lý thành điểm kiểm soát, chủ sở hữu và tín hiệu cảnh báo trong từng quy trình thực tế.

Đọc chi tiết
Hình minh họa cho bài viết: Từ Nghị định 13 đến Luật 91 và Nghị định 356: Lộ trình chuyển từ hồ sơ sang bằng chứng
79Góc nhìn chuyên môn · 5/7/2026

Từ Nghị định 13 đến Luật 91 và Nghị định 356: Lộ trình chuyển từ hồ sơ sang bằng chứng

Khung bảo vệ dữ liệu được nguồn mô tả qua ba giai đoạn: đặt nền móng, nâng cấp khung pháp lý và hướng dẫn thực hiện. Doanh nghiệp cần đưa sự đồng ý, DPIA, vai trò các bên và việc chuyển dữ liệu ra nước ngoài vào quy trình có thể kiểm tra.

Đọc chi tiết
Hình minh họa cho bài viết: DPIA cho doanh nghiệp: Xác định đối tượng, thời điểm và bộ bằng chứng cần có
80Bản tin và cập nhật · 1/7/2026

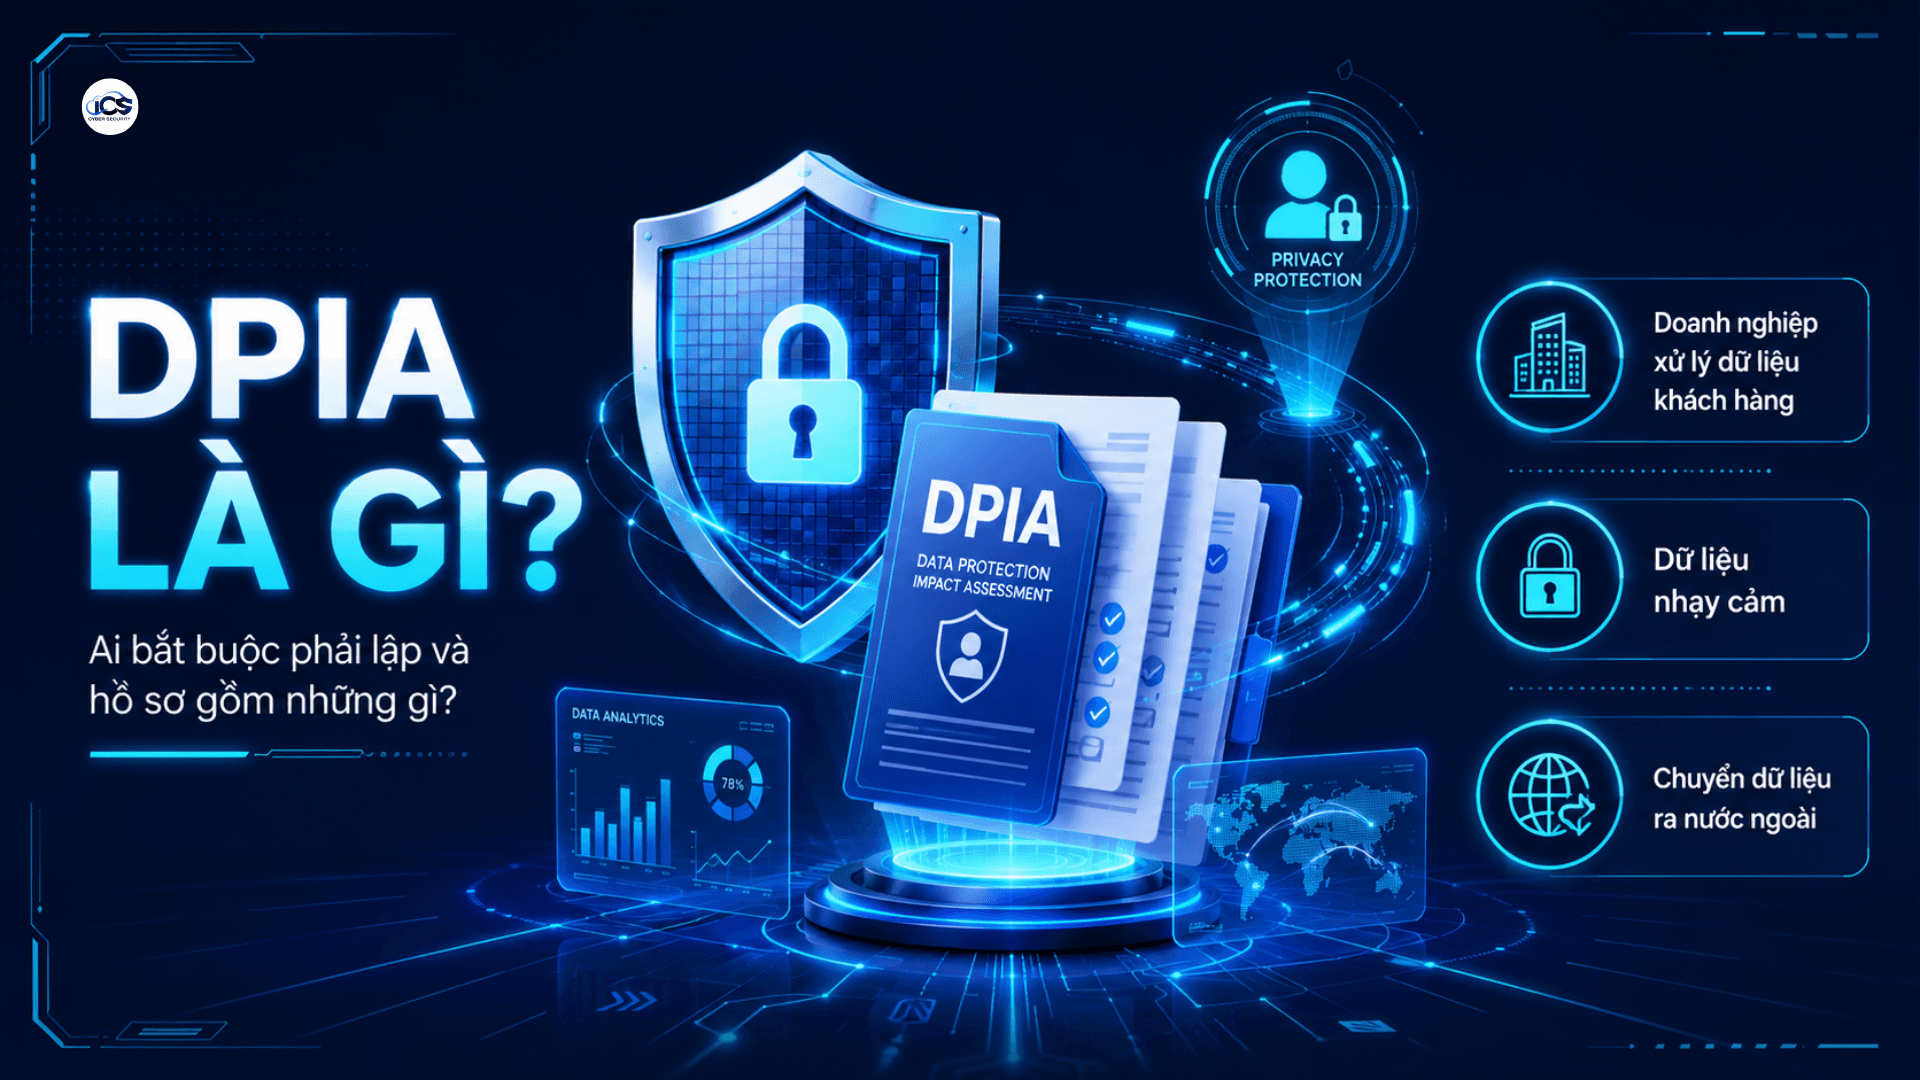
DPIA cho doanh nghiệp: Xác định đối tượng, thời điểm và bộ bằng chứng cần có

DPIA mô tả hoạt động xử lý, rủi ro và biện pháp giảm thiểu, không chỉ là một mẫu hồ sơ hành chính. Nguồn bài viết nêu các mốc và ngoại lệ cụ thể; doanh nghiệp nên dùng chúng như danh sách cần đối chiếu với văn bản gốc trước khi áp dụng.

Đọc chi tiết
Hình minh họa cho bài viết: Cloud và SaaS có tạo luồng dữ liệu ra nước ngoài? Cách doanh nghiệp tự kiểm tra
81Bản tin và cập nhật · 1/7/2026

Cloud và SaaS có tạo luồng dữ liệu ra nước ngoài? Cách doanh nghiệp tự kiểm tra

Lưu dữ liệu trên cloud nước ngoài, gửi cho tổ chức nước ngoài hoặc xử lý trên nền tảng ngoài Việt Nam đều có thể tạo luồng xuyên biên giới theo cách nguồn diễn giải. Doanh nghiệp cần xác định nơi lưu trữ, bên nhận, mục đích và biện pháp bảo vệ trước khi kết luận về nghĩa vụ hồ sơ.

Đọc chi tiết
Hình minh họa cho bài viết: Mua bán dữ liệu trái phép: Phân biệt với chuyển giao có căn cứ trong vận hành CRM
82Bản tin và cập nhật · 1/7/2026

Mua bán dữ liệu trái phép: Phân biệt với chuyển giao có căn cứ trong vận hành CRM

Nguồn bài viết nêu cơ chế phạt tối đa 10 lần khoản thu bất hợp pháp và mức cố định khi không xác định được khoản thu. Để tránh nhầm lẫn, doanh nghiệp cần phân biệt rõ chuyển giao có sự đồng ý, thỏa thuận và giới hạn mục đích với việc khai thác dữ liệu như một nguồn lợi trái phép.

Đọc chi tiết
Hình minh họa cho bài viết: 5 dấu hiệu doanh nghiệp đã cần giám sát SOC 24/7
83Bản tin và cập nhật · 16/6/2026

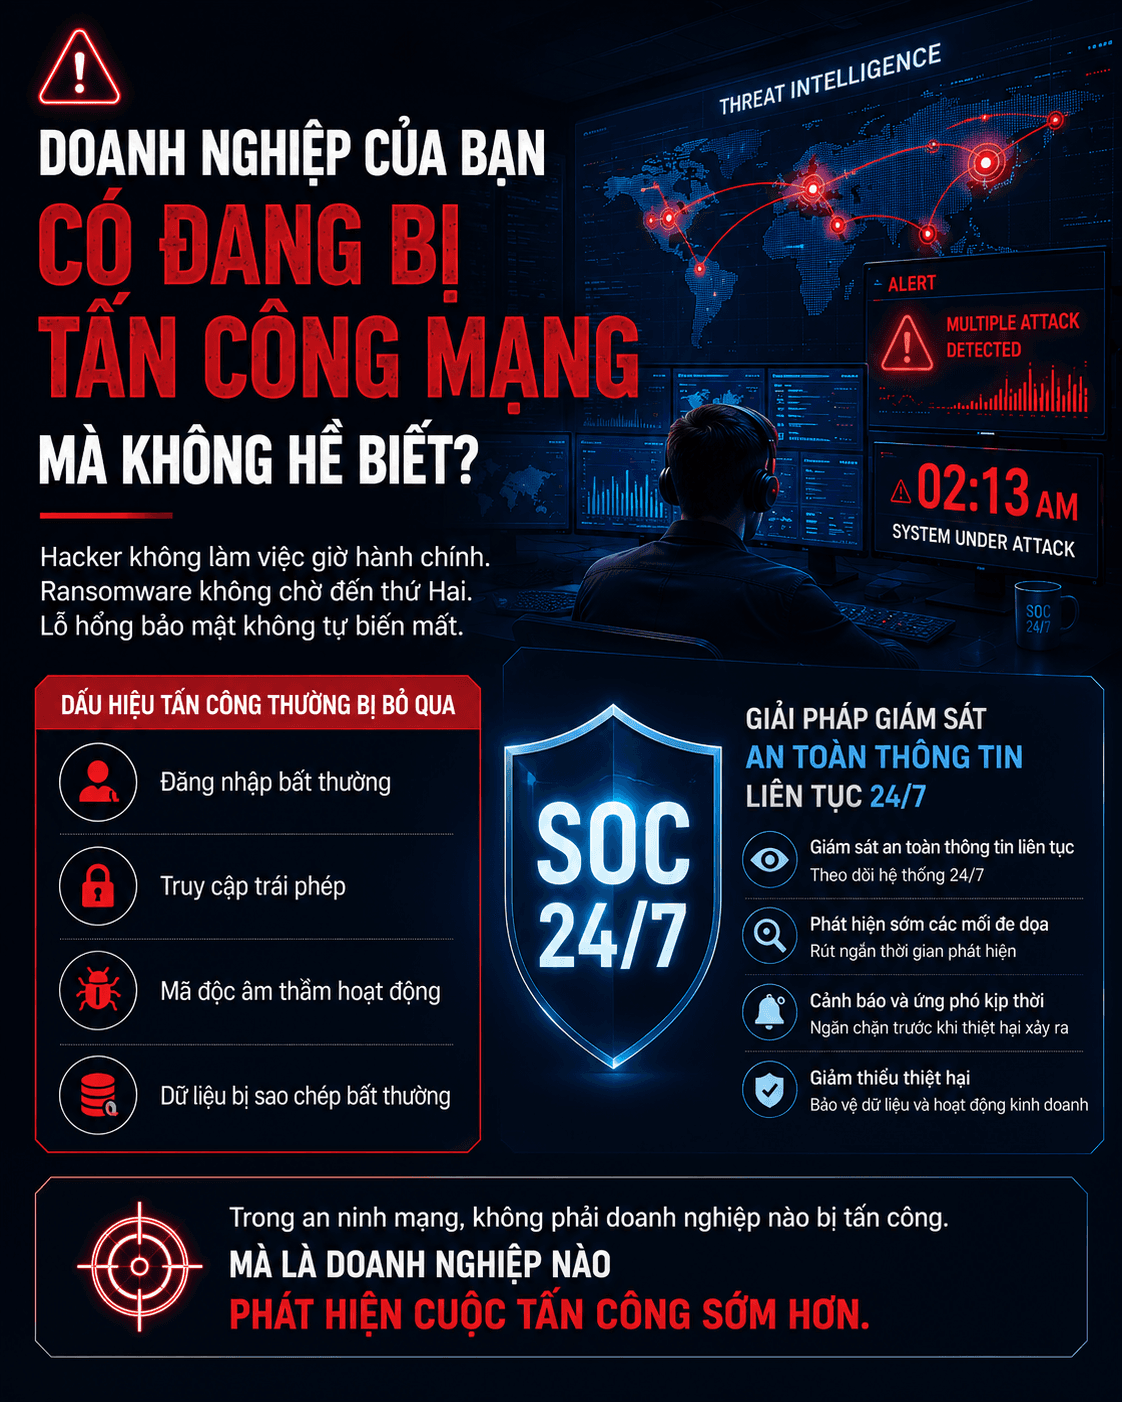
5 dấu hiệu doanh nghiệp đã cần giám sát SOC 24/7

Tấn công không dừng khi hết giờ làm việc, trong khi nhiều dấu hiệu ban đầu có thể bị bỏ qua nếu hệ thống chỉ được kiểm tra theo từng đợt. Năm câu hỏi về quy mô, dữ liệu, nhân lực, cảnh báo và chuyển đổi số giúp doanh nghiệp tự đánh giá nhu cầu SOC 24/7.

Đọc chi tiết
Hình minh họa cho bài viết: ICS và Mekong Green tuyển 7 nhóm vị trí công nghệ trong tháng 6
84Bản tin và cập nhật · 15/6/2026

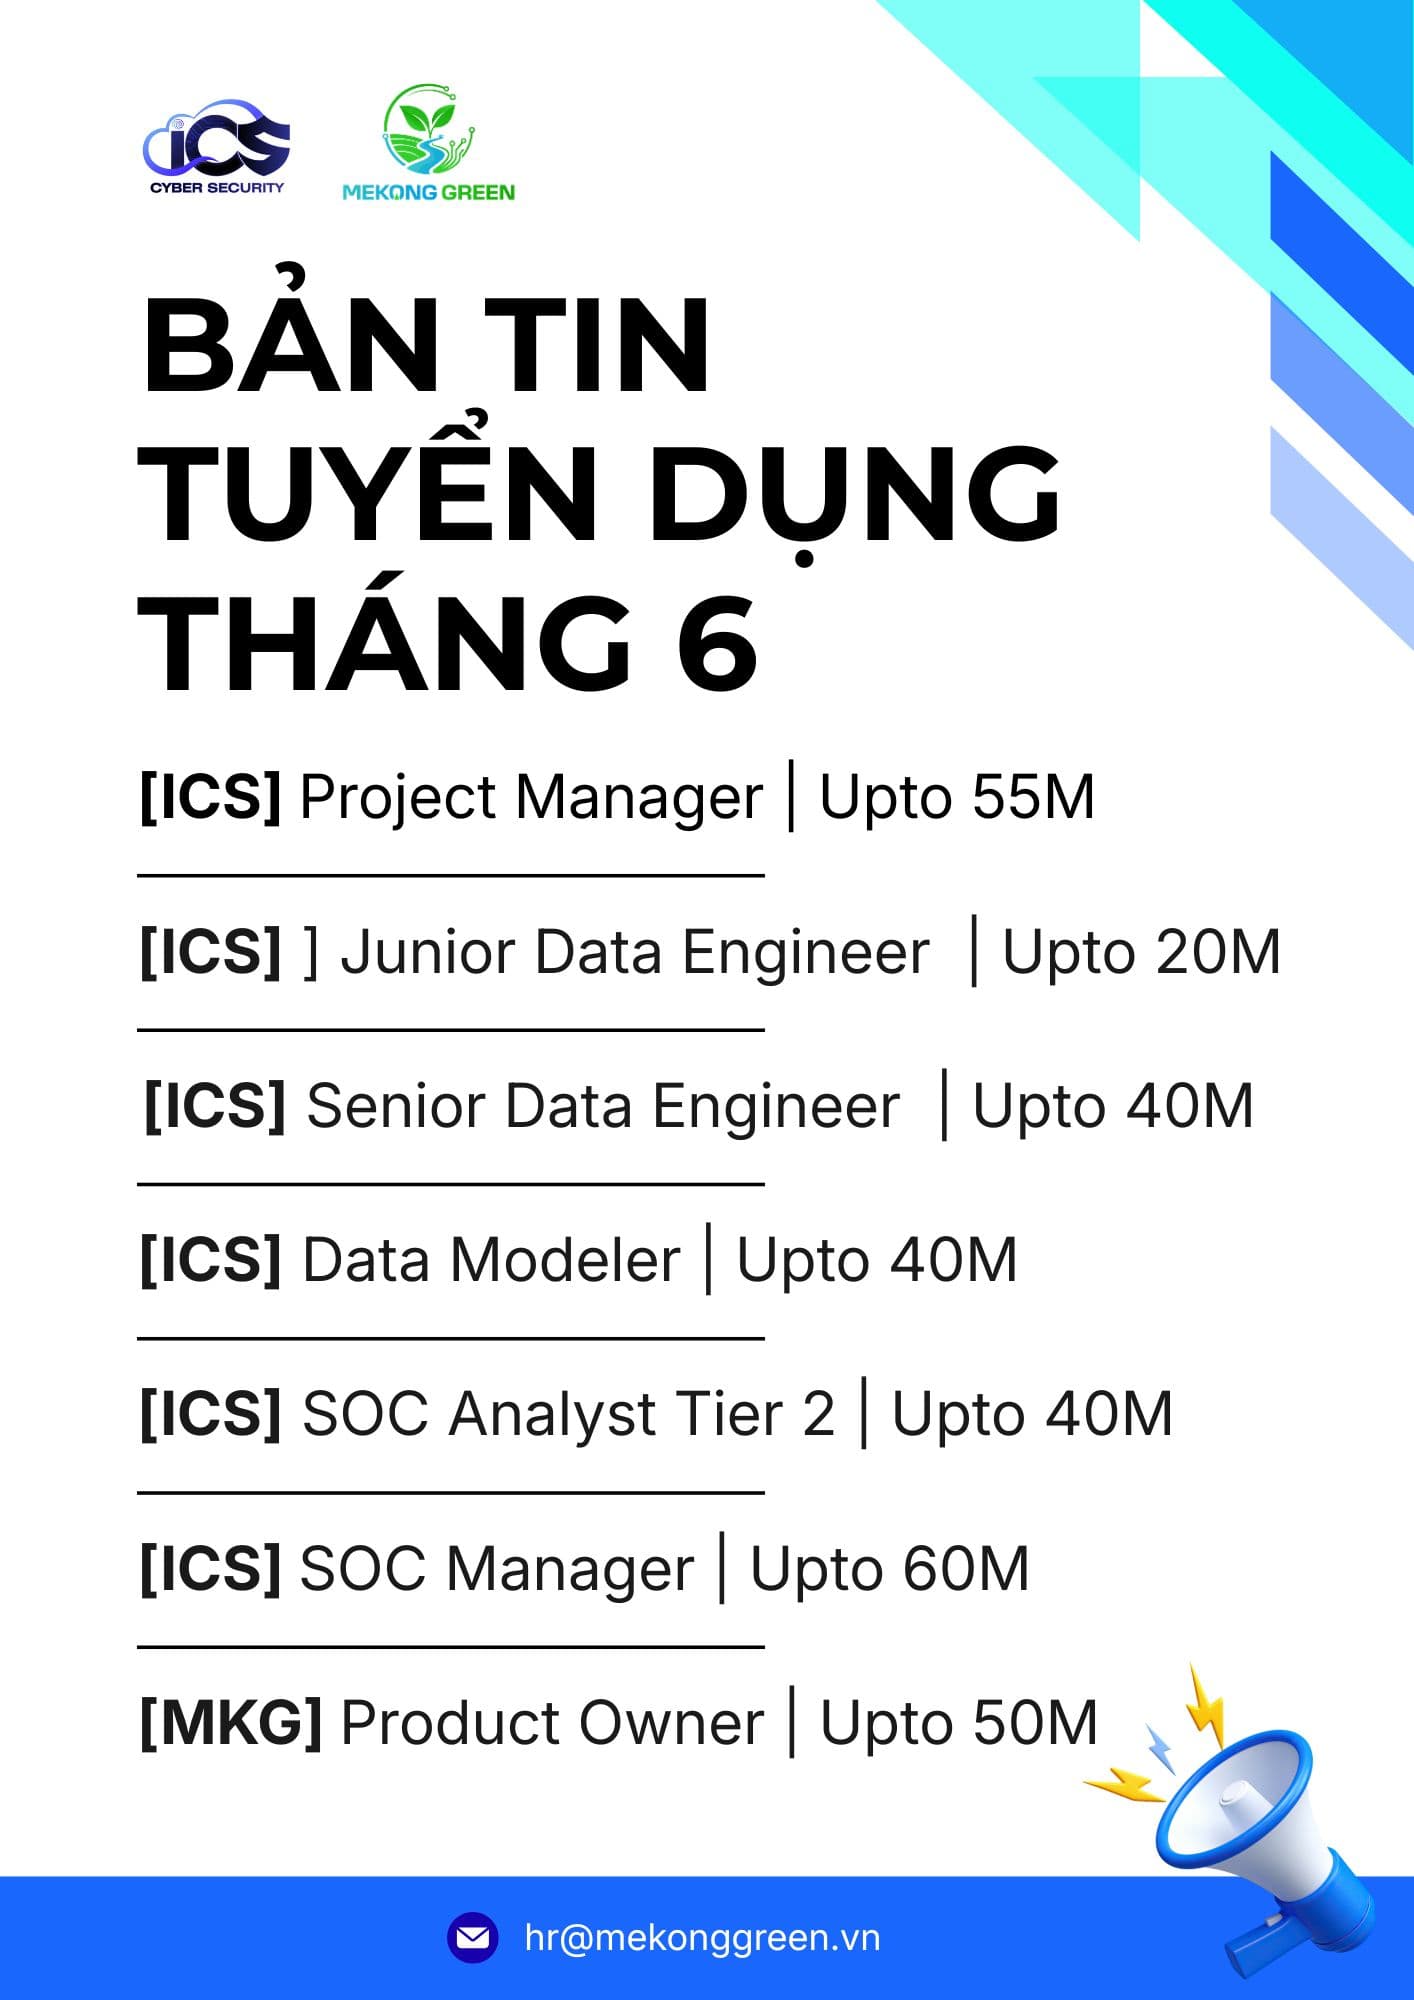
ICS và Mekong Green tuyển 7 nhóm vị trí công nghệ trong tháng 6

Đợt tuyển dụng được công bố bao gồm các vai trò quản lý dự án, dữ liệu, an ninh mạng và sản phẩm, với mức thu nhập thay đổi theo từng vị trí. Ứng viên nên đối chiếu phạm vi công việc và năng lực cốt lõi trước khi gửi hồ sơ tới địa chỉ tuyển dụng được công bố.

Đọc chi tiết
Hình minh họa cho bài viết: Gurucul trong Gartner Magic Quadrant 2025: Điều gì đáng chú ý cho đội SOC?
85Bản tin và cập nhật · 18/5/2026

Gurucul trong Gartner Magic Quadrant 2025: Điều gì đáng chú ý cho đội SOC?

Bài nguồn cho biết Gurucul được xếp vào nhóm Leader trong Gartner Magic Quadrant 2025 cho SIEM và giới thiệu mô hình AI-first kết hợp SIEM, SOAR cùng UEBA. Đội SOC nên xem xếp hạng như một đầu vào tham khảo, đồng thời kiểm chứng riêng khả năng phát hiện, tự động hóa và tác động đến MTTD, MTTR trong môi trường của mình.

Đọc chi tiết
Hình minh họa cho bài viết: ICS tuyển Pentester, SIEM Engineer và SOC Analyst
86Bản tin và cập nhật · 5/5/2026

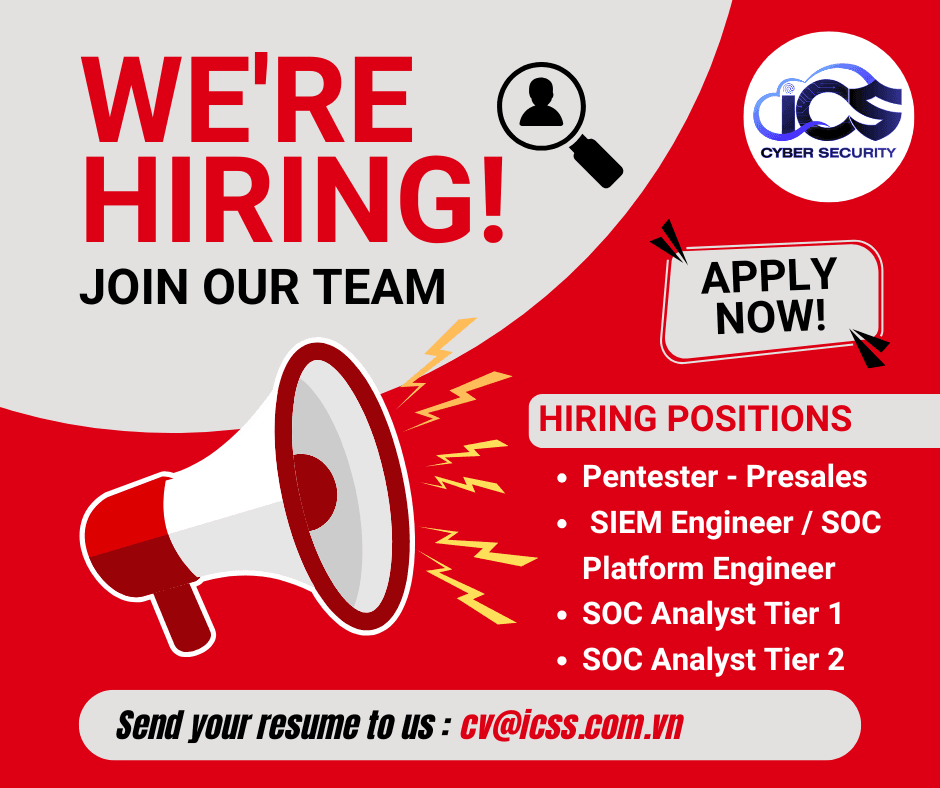
ICS tuyển Pentester, SIEM Engineer và SOC Analyst

ICS công bố tuyển bốn vai trò trải từ offensive security, tư vấn kỹ thuật đến xây dựng nền tảng SIEM và vận hành SOC. Ứng viên có thể đối chiếu năng lực Web/API Security, hệ điều hành, TCP/IP, log management và các nền tảng SIEM trước khi gửi CV.

Đọc chi tiết
Hình minh họa cho bài viết: ICS tuyển 3 vị trí junior cho đội ngũ dữ liệu
87Bản tin và cập nhật · 5/5/2026

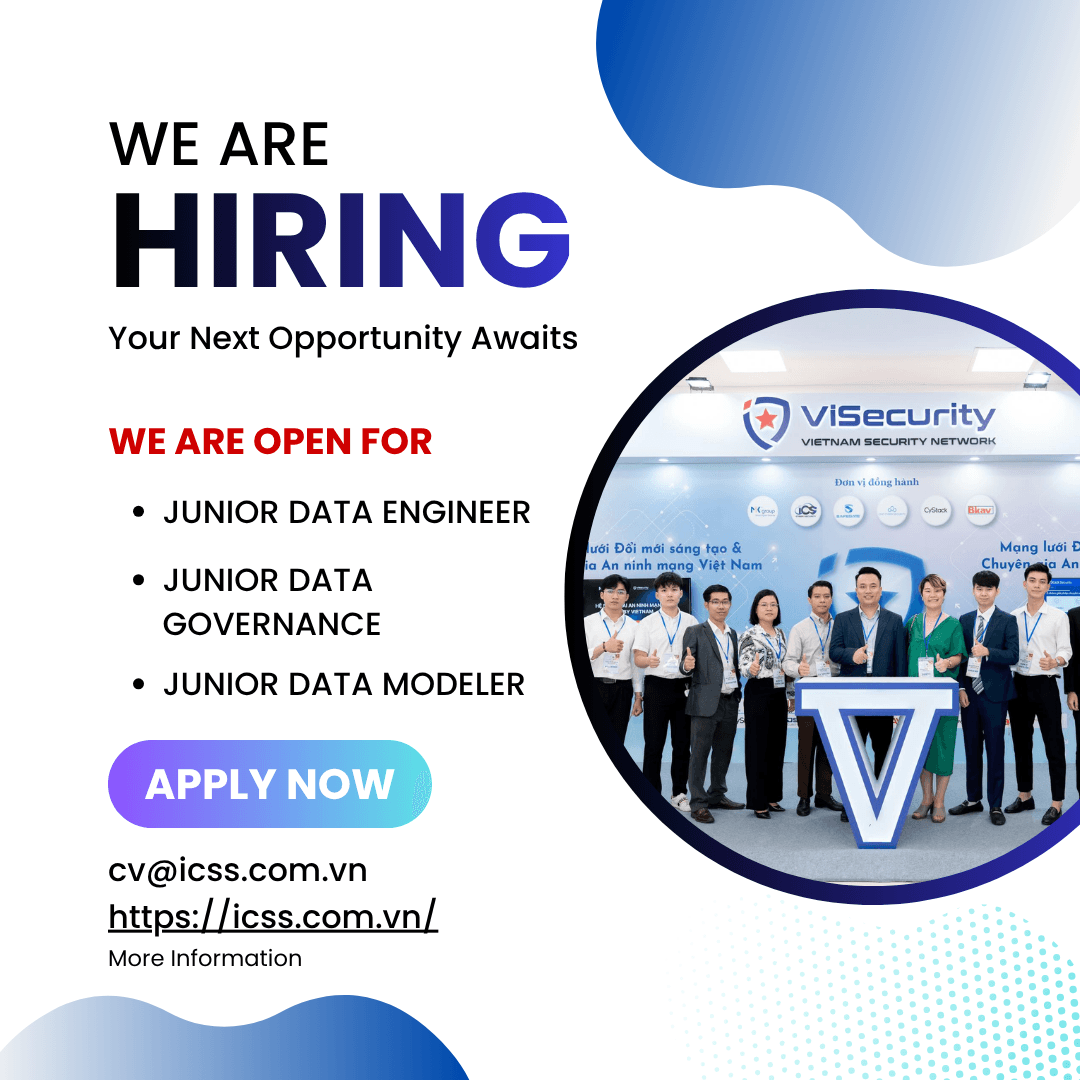
ICS tuyển 3 vị trí junior cho đội ngũ dữ liệu

ICS công bố tuyển Junior Data Engineer, Junior Data Governance và Junior Data Modeler cho ứng viên có từ 0–2 năm kinh nghiệm hoặc người mới tốt nghiệp có đồ án, thực tập liên quan. Ba hướng nghề nghiệp cùng làm việc với dữ liệu nhưng khác nhau về pipeline, quản trị và mô hình hóa.

Đọc chi tiết
Hình minh họa cho bài viết: Thông báo lịch nghỉ lễ 30/4 và 1/5 của ICS
88Bản tin và cập nhật · 27/4/2026

Thông báo lịch nghỉ lễ 30/4 và 1/5 của ICS

ICS thông báo nghỉ từ thứ Năm 30/04 đến hết thứ Sáu 01/05 và lưu ý thời gian phản hồi có thể chậm hơn trong kỳ nghỉ. Thông báo nguồn không nêu thời điểm làm việc trở lại hoặc kênh hỗ trợ khẩn cấp riêng.

Đọc chi tiết
Hình minh họa cho bài viết: Nghị định 356 có hiệu lực: 4 việc doanh nghiệp nên làm trước tiên
89Bản tin và cập nhật · 16/4/2026

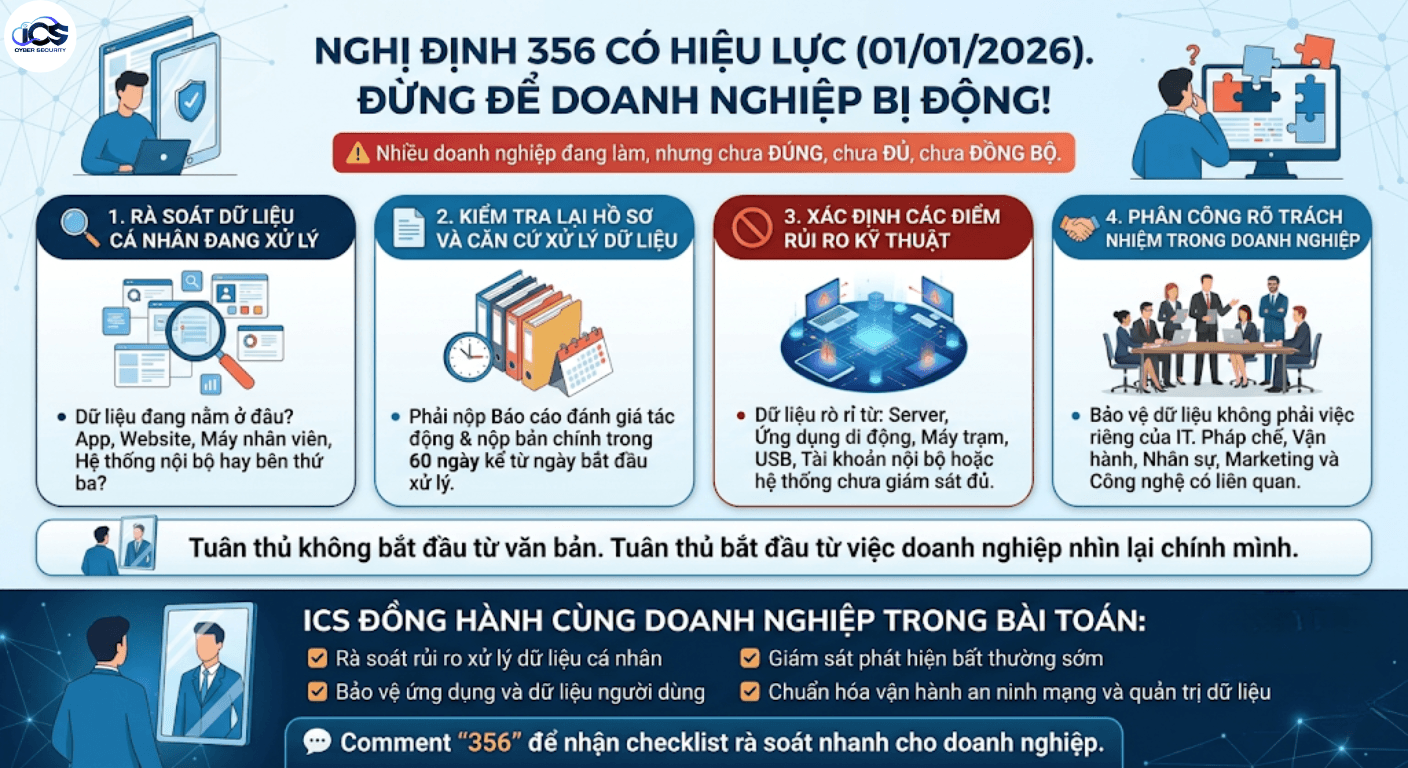
Nghị định 356 có hiệu lực: 4 việc doanh nghiệp nên làm trước tiên

Theo bài nguồn, Nghị định 356/2025/NĐ-CP có hiệu lực từ 01/01/2026 và đặt doanh nghiệp trước yêu cầu chuyển nhanh từ nhận thức sang thực thi. Một kế hoạch 30 ngày đầu nên tạo ra bốn đầu ra: bản đồ dữ liệu, hồ sơ căn cứ, danh mục rủi ro kỹ thuật và ma trận trách nhiệm.

Đọc chi tiết
Hình minh họa cho bài viết: Bảo vệ dữ liệu trên mobile app: 5 lớp kiểm soát trước khi phát hành
90Bản tin và cập nhật · 14/4/2026

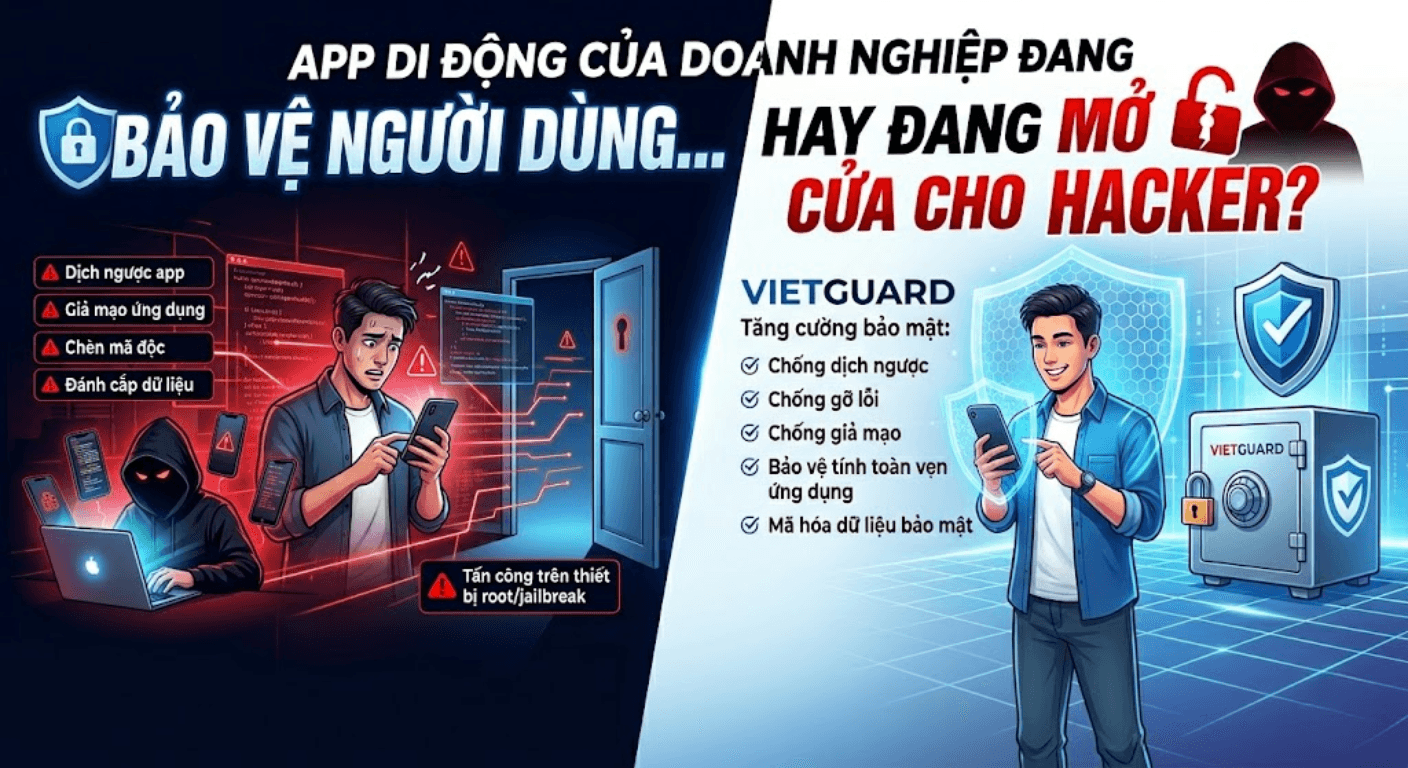
Bảo vệ dữ liệu trên mobile app: 5 lớp kiểm soát trước khi phát hành

Ứng dụng di động có thể lưu và xử lý dữ liệu định danh, đăng nhập, giao dịch, hành vi cùng thông tin thiết bị, đồng thời là điểm khởi đầu của khai thác và gian lận. Bảo vệ hiệu quả cần đi theo vòng đời build, phát hành, runtime và giám sát thay vì chờ sự cố rồi mới vá.

Đọc chi tiết