Bỏ qua điều hướng
ICSAn ninh mạng quốc tế
Đối tác
Tin tứcTuyển dụngLiên hệ
Liên hệ ICS
TRAO ĐỔI CÙNG ICS

Bạn đang cần bảo vệ hệ thống nào?

Đặt lịch tư vấn
ICSAn ninh mạng quốc tế

Công ty Cổ phần An ninh mạng Quốc tế

TT3-5 Khu đô thị Đại Kim mới, Định Công, Hà Nội

Sơ đồ trang
Liên hệ trực tiếp
093 1487 231contact@ics.vn
Facebook YouTube Zalo
© 2026 ICS. Bảo lưu mọi quyền.
Chính sách bảo mật
CẢNH BÁO & PHÂN TÍCH

Cập nhật an ninh mạng.

Cập nhật cảnh báo, quy định, xu hướng công nghệ và hoạt động của ICS.
Lọc tin tức theo chủ đề

Tất cảBản tin và cập nhậtGóc nhìn chuyên mônCâu chuyện triển khaiTài liệu và hướng dẫn
159 bài viết phù hợp
Hình minh họa cho bài viết: Y TẾ: DỮ LIỆU NHẠY CẢM VÀ PHÂN QUYỀN TRUY CẬP
37Góc nhìn chuyên môn · 22/8/2026

Y TẾ: DỮ LIỆU NHẠY CẢM VÀ PHÂN QUYỀN TRUY CẬP

Dữ liệu y tế như hồ sơ bệnh án, kết quả xét nghiệm và thông tin bảo hiểm cần được bảo vệ bằng cơ chế phân quyền chặt chẽ. Việc cấp đúng quyền theo vai trò, bảo vệ tài khoản đặc quyền, thu hồi quyền kịp thời và lưu vết truy cập giúp tổ chức y tế hạn chế nguy cơ lộ lọt dữ liệu mà vẫn bảo đảm hoạt động chăm sóc không bị gián đoạn.

Đọc chi tiết
Hình minh họa cho bài viết: BẢN TIN 22/08/2026:
NGHIÊN CỨU CẢNH BÁO TẤN CÔNG ZERO-CLICK CÓ THỂ ĐÁNH CẮP DỮ LIỆU CHAT GROK QUA PROMPT INJECTION MÃ HÓA
38Bản tin và cập nhật · 22/8/2026

BẢN TIN 22/08/2026: NGHIÊN CỨU CẢNH BÁO TẤN CÔNG ZERO-CLICK CÓ THỂ ĐÁNH CẮP DỮ LIỆU CHAT GROK QUA PROMPT INJECTION MÃ HÓA

Một nghiên cứu mới cảnh báo về kỹ thuật prompt injection có thể khiến Grok Web Chat xử lý chỉ dẫn độc hại được ẩn trong nội dung mã hóa trên website. Trong kịch bản thử nghiệm, kỹ thuật này có thể dẫn tới việc dữ liệu của phiên chat hiện tại bị gửi tới máy chủ do kẻ tấn công kiểm soát mà không xuất hiện cảnh báo hoặc yêu cầu người dùng xác nhận.

Đọc chi tiết
Hình minh họa cho bài viết: ĐÁNH GIÁ NHANH KHOẢNG CÁCH BẢO VỆ DỮ LIỆU TRONG 30 PHÚT
39Bản tin và cập nhật · 20/8/2026
← Trang trướcTrang 3 / 9Trang sau →

ĐÁNH GIÁ NHANH KHOẢNG CÁCH BẢO VỆ DỮ LIỆU TRONG 30 PHÚT

Doanh nghiệp có thể đã sử dụng nhiều công cụ bảo mật, phân quyền truy cập và lưu trữ dữ liệu trên cloud. Nhưng một câu hỏi quan trọng vẫn cần được trả lời: dữ liệu quan trọng đang được bảo vệ đầy đủ đến đâu?
Đọc chi tiết
Hình minh họa cho bài viết: BẢN TIN 20/08/2026:
CẢNH BÁO KHẨN: PLC SIEMENS S7 BỊ NHẮM MỤC TIÊU BẰNG MÃ KHAI THÁC CÓ HỖ TRỢ AI
40Bản tin và cập nhật · 20/8/2026

BẢN TIN 20/08/2026: CẢNH BÁO KHẨN: PLC SIEMENS S7 BỊ NHẮM MỤC TIÊU BẰNG MÃ KHAI THÁC CÓ HỖ TRỢ AI

Ngày 19/08/2026, CISA cùng NSA, FBI, Bộ Năng lượng và Cơ quan Bảo vệ Môi trường Hoa Kỳ phát hành cảnh báo về mối đe dọa đang diễn ra nhắm vào các bộ điều khiển logic khả trình Siemens S7 Series. Các tác nhân đe dọa được cho là đang dùng mã khai thác có hỗ trợ AI, ngụy trang dưới dạng công cụ giám sát hợp lệ, để tiếp cận các PLC phơi lộ trên Internet hoặc được bảo vệ chưa đầy đủ.

Đọc chi tiết
Hình minh họa cho bài viết: CASE STUDY TREZOR – SHIPMONK: Gần 14.000 khách hàng bị lộ dữ liệu từ đối tác giao hàng
41Câu chuyện triển khai · 19/8/2026

CASE STUDY TREZOR – SHIPMONK: Gần 14.000 khách hàng bị lộ dữ liệu từ đối tác giao hàng

Dữ liệu khách hàng không chỉ nằm trong hệ thống của doanh nghiệp. Khi đơn hàng được chuyển sang đối tác giao vận, thông tin có thể tiếp tục đi qua nền tảng kho vận, CRM, hệ thống chăm sóc khách hàng và các dịch vụ tích hợp khác. Sự cố Trezor – ShipMonk là một ví dụ mới về rủi ro này: dữ liệu bị lộ không xuất phát từ hệ thống cốt lõi của thương hiệu, mà từ một đối tác trong chuỗi xử lý đơn hàng.

Đọc chi tiết
Hình minh họa cho bài viết: BẢN TIN 19/08/2026:
GITHUB GIÁN ĐOẠN TOÀN CẦU: DỊCH VỤ DEVOPS VÀ QUY TRÌNH PHÁT TRIỂN PHẦN MỀM BỊ ẢNH HƯỞNG
42Bản tin và cập nhật · 19/8/2026

BẢN TIN 19/08/2026: GITHUB GIÁN ĐOẠN TOÀN CẦU: DỊCH VỤ DEVOPS VÀ QUY TRÌNH PHÁT TRIỂN PHẦN MỀM BỊ ẢNH HƯỞNG

Ngày 17/08/2026, GitHub ghi nhận sự cố gián đoạn trên diện rộng, ảnh hưởng đến nhiều dịch vụ trọng yếu như Pull Requests, Issues, GitHub Actions, Webhooks và Copilot. Sự cố đặt ra thách thức trực tiếp với các nhóm phát triển phần mềm và doanh nghiệp phụ thuộc vào GitHub trong quy trình DevOps, tích hợp liên tục và triển khai liên tục.

Đọc chi tiết
Hình minh họa cho bài viết: 5 dấu hiệu website/form đang thu thập dữ liệu quá mức
43Tài liệu và hướng dẫn · 18/8/2026

5 dấu hiệu website/form đang thu thập dữ liệu quá mức

Form đăng ký nhận tài liệu nhưng yêu cầu số CCCD. Website bán sản phẩm yêu cầu ngày sinh, địa chỉ chi tiết ngay cả khi khách hàng chưa đặt hàng. Những yêu cầu này có thể là dấu hiệu doanh nghiệp đang thu thập dữ liệu vượt quá nhu cầu thực tế. Thu thập dữ liệu cần đi cùng một mục đích rõ ràng và phạm vi phù hợp. Nguyên tắc tối thiểu hóa dữ liệu yêu cầu tổ chức chỉ xử lý dữ liệu đầy đủ, liên quan và giới hạn trong mức cần thiết cho mục đích đã xác định.

Đọc chi tiết
Hình minh họa cho bài viết: BẢN TIN 18/08/2026:
RÒ RỈ DỮ LIỆU NỬA ĐẦU 2026: AI VÀ RỦI RO NỘI BỘ
44Bản tin và cập nhật · 18/8/2026

BẢN TIN 18/08/2026: RÒ RỈ DỮ LIỆU NỬA ĐẦU 2026: AI VÀ RỦI RO NỘI BỘ

Trong nửa đầu năm 2026, Mỹ ghi nhận 1.803 vụ xâm phạm dữ liệu, tăng so với 1.732 vụ cùng kỳ năm trước; các vụ việc đã tạo ra hơn 471 triệu thông báo tới người bị ảnh hưởng. Xu hướng này đáng chú ý khi AI ngày càng bị khai thác để tăng tốc lừa đảo và tấn công có chủ đích, trong khi các sự cố có liên quan đến người nội bộ cũng gia tăng.

Đọc chi tiết
Hình minh họa cho bài viết: Dùng Google Workspace/Microsoft 365 có còn phải lo dữ liệu không?
45Góc nhìn chuyên môn · 17/8/2026

Dùng Google Workspace/Microsoft 365 có còn phải lo dữ liệu không?

Email, tài liệu hợp đồng, dữ liệu khách hàng và báo cáo nội bộ đang được lưu trữ, chia sẻ mỗi ngày trên Google Workspace và Microsoft 365. Sự tiện lợi của nền tảng cloud giúp doanh nghiệp làm việc nhanh hơn, linh hoạt hơn — nhưng cũng mở rộng điểm tiếp xúc với dữ liệu. Chỉ một quyền chia sẻ thiết lập sai, một tài khoản bị chiếm quyền hoặc một quy trình quản trị thiếu chặt chẽ cũng có thể tạo ra rủi ro đáng kể.

Đọc chi tiết
Hình minh họa cho bài viết: BẢN TIN 17/08/2026:
CƠ QUAN THUẾ PHÁP XÁC NHẬN BỊ XÂM NHẬP: HÀNG TRĂM NGHÌN CÁ NHÂN VÀ TỔ CHỨC CÓ NGUY CƠ LỘ DỮ LIỆU
46Bản tin và cập nhật · 17/8/2026

BẢN TIN 17/08/2026: CƠ QUAN THUẾ PHÁP XÁC NHẬN BỊ XÂM NHẬP: HÀNG TRĂM NGHÌN CÁ NHÂN VÀ TỔ CHỨC CÓ NGUY CƠ LỘ DỮ LIỆU

Cơ quan Thuế và Tài chính công Pháp (DGFiP) xác nhận hệ thống đã bị truy cập trái phép thông qua hành vi mạo danh danh tính. Sự việc một lần nữa cho thấy rủi ro nghiêm trọng của việc đánh cắp thông tin xác thực và nhu cầu giám sát liên tục đối với các hệ thống xử lý dữ liệu nhạy cảm.

Đọc chi tiết
Hình minh họa cho bài viết: Luật Bảo vệ dữ liệu cá nhân mới: Doanh nghiệp cần rà soát gì từ dữ liệu, quy trình đến hợp đồng?
47Tài liệu và hướng dẫn · 16/8/2026

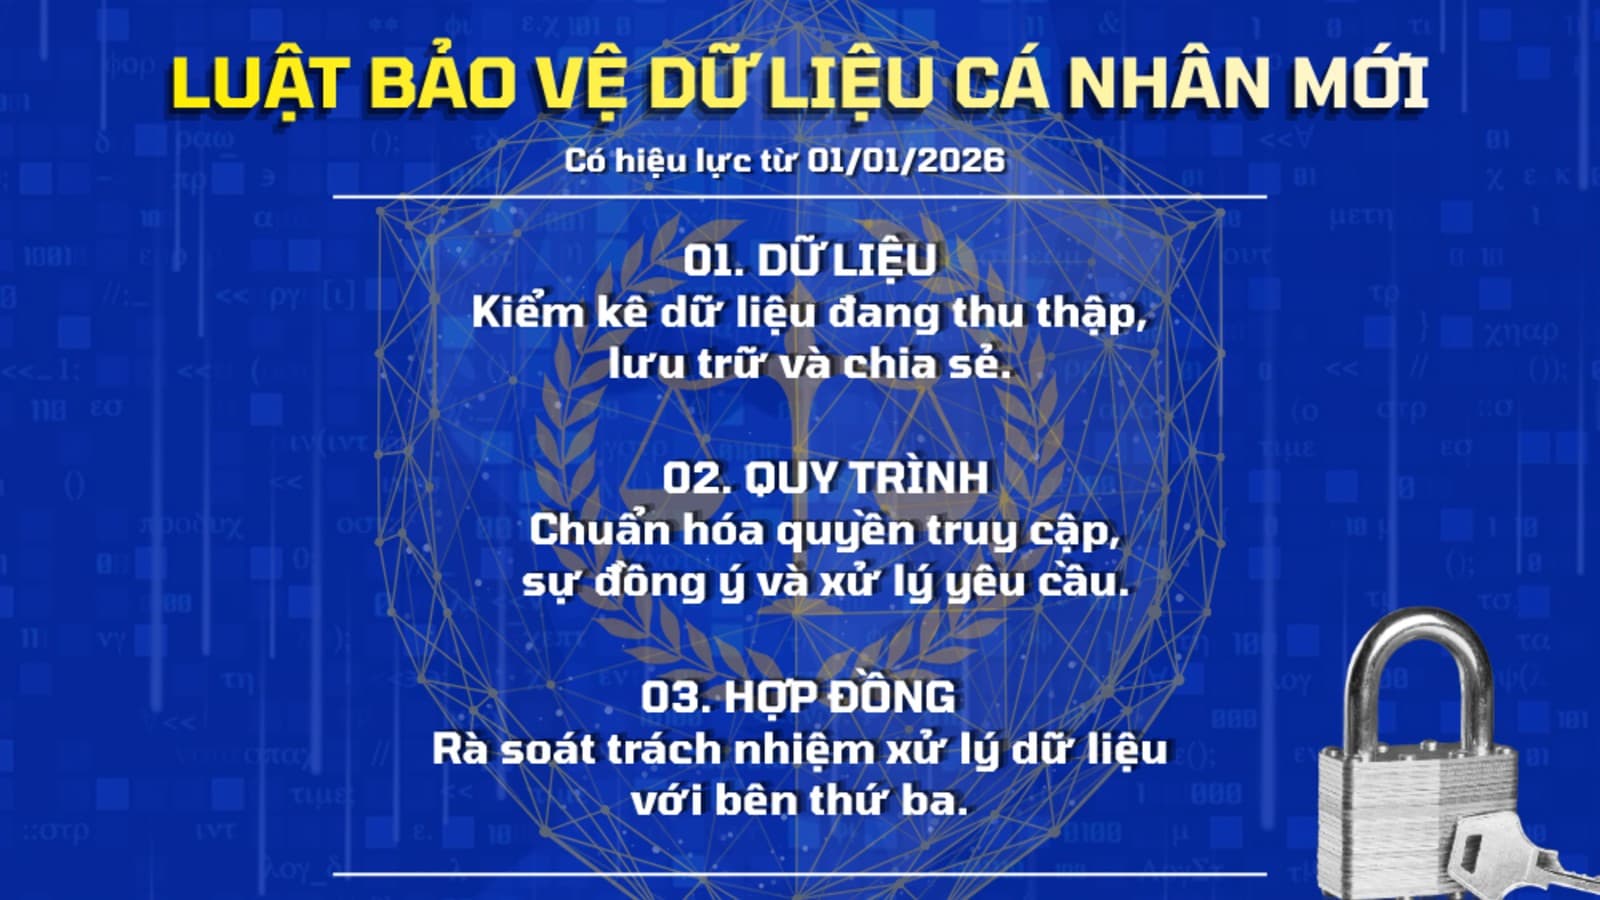
Luật Bảo vệ dữ liệu cá nhân mới: Doanh nghiệp cần rà soát gì từ dữ liệu, quy trình đến hợp đồng?

Luật Bảo vệ dữ liệu cá nhân số 91/2025/QH15 có hiệu lực từ ngày 01/01/2026. Doanh nghiệp cần chuyển từ cách tiếp cận xử lý từng sự việc sang quản trị dữ liệu có hệ thống — từ dữ liệu đang nắm giữ, quy trình vận hành đến trách nhiệm của các bên trong hợp đồng.

Đọc chi tiết
Hình minh họa cho bài viết: BẢN TIN 16/08/2026:
VIỆT NAM ĐỊNH HƯỚNG XÂY DỰNG KHUNG BẢO ĐẢM AN NINH AI QUỐC GIA VÀO NĂM 2027
48Bản tin và cập nhật · 16/8/2026

BẢN TIN 16/08/2026: VIỆT NAM ĐỊNH HƯỚNG XÂY DỰNG KHUNG BẢO ĐẢM AN NINH AI QUỐC GIA VÀO NĂM 2027

Ngày 06/08/2026, Chính phủ đặt mục tiêu nghiên cứu, xây dựng Khung bảo đảm an ninh AI quốc gia và năng lực chuyên trách về an ninh AI trong năm 2027. Với doanh nghiệp, đây là thời điểm cần chủ động rà soát công cụ AI đang sử dụng, kiểm soát dữ liệu đưa vào AI, phân quyền truy cập và đào tạo nhân sự về rủi ro AI.

Đọc chi tiết
Hình minh họa cho bài viết: CASE STUDY: M&S VÀ BÀI TOÁN PHẢN ỨNG SỰ CỐ KHI HỆ THỐNG PHẢI NGỪNG HOẠT ĐỘNG
49Câu chuyện triển khai · 15/8/2026

CASE STUDY: M&S VÀ BÀI TOÁN PHẢN ỨNG SỰ CỐ KHI HỆ THỐNG PHẢI NGỪNG HOẠT ĐỘNG

Sự cố an ninh mạng tại Marks & Spencer (M&S) trong tháng 04/2025 cho thấy một quyết định cần thiết để bảo vệ hệ thống — cô lập và ngắt hoạt động — có thể tạo ra tác động lớn đến vận hành, doanh thu và trải nghiệm khách hàng.

Đọc chi tiết
Hình minh họa cho bài viết: BẢN TIN 15/08/2026:
48% SỰ CỐ CÓ LIÊN QUAN ĐẾN BÊN THỨ BA: RỦI RO KHÔNG CHỈ NẰM TRONG HỆ THỐNG CỦA DOANH NGHIỆP
50Bản tin và cập nhật · 15/8/2026

BẢN TIN 15/08/2026: 48% SỰ CỐ CÓ LIÊN QUAN ĐẾN BÊN THỨ BA: RỦI RO KHÔNG CHỈ NẰM TRONG HỆ THỐNG CỦA DOANH NGHIỆP

Theo Verizon DBIR 2026, các sự cố vi phạm có liên quan đến bên thứ ba tăng 60% so với năm trước và chiếm 48% tổng số vụ việc được phân tích. Rủi ro có thể đến từ nhà cung cấp, phần mềm tích hợp, API hoặc quyền truy cập không được kiểm soát chặt chẽ. Doanh nghiệp cần đánh giá an ninh mạng của đối tác, áp dụng quyền truy cập tối thiểu và rà soát quyền định kỳ.

Đọc chi tiết
Hình minh họa cho bài viết: TỰ XÂY HAY THUÊ NGOÀI NĂNG LỰC BẢO VỆ DỮ LIỆU ?
51Góc nhìn chuyên môn · 14/8/2026

TỰ XÂY HAY THUÊ NGOÀI NĂNG LỰC BẢO VỆ DỮ LIỆU ?

Doanh nghiệp không nhất thiết phải chọn hoàn toàn giữa đội ngũ nội bộ và đối tác bên ngoài. Quyết định phù hợp phụ thuộc vào dữ liệu cần bảo vệ, mức độ phức tạp của hệ thống, năng lực vận hành và mức rủi ro doanh nghiệp có thể chấp nhận.

Đọc chi tiết
Hình minh họa cho bài viết: BẢN TIN 14/08/2026:
CẢNH BÁO GUNRA RANSOMWARE: TẤN CÔNG KÉP, RỦI RO KÉP
52Bản tin và cập nhật · 14/8/2026

BẢN TIN 14/08/2026: CẢNH BÁO GUNRA RANSOMWARE: TẤN CÔNG KÉP, RỦI RO KÉP

Ngày 10/08/2026, FBI, CISA, NSA và các đối tác cảnh báo về Gunra ransomware - mô hình RaaS sử dụng chiến thuật tống tiền kép: đánh cắp dữ liệu trước, mã hóa hệ thống sau và đe dọa công khai dữ liệu nếu nạn nhân không trả tiền chuộc.

Đọc chi tiết
Hình minh họa cho bài viết: 3 HIỂU LẦM KHIẾN DOANH NGHIỆP TRÌ HOÃN BẢO VỆ DỮ LIỆU
53Góc nhìn chuyên môn · 13/8/2026

3 HIỂU LẦM KHIẾN DOANH NGHIỆP TRÌ HOÃN BẢO VỆ DỮ LIỆU

Bảo mật dữ liệu không nên bắt đầu sau một sự cố. Nhận diện sớm những quan niệm sai lầm giúp doanh nghiệp chủ động giảm rủi ro, bảo vệ hoạt động kinh doanh và duy trì niềm tin của khách hàng.

Đọc chi tiết
Hình minh họa cho bài viết: BẢN TIN 13/08/2026:
MICROSOFT VÁ 421 LỖ HỔNG: DOANH NGHIỆP CẦN ƯU TIÊN XỬ LÝ ZERO-DAY ĐANG BỊ KHAI THÁC
54Bản tin và cập nhật · 13/8/2026

BẢN TIN 13/08/2026: MICROSOFT VÁ 421 LỖ HỔNG: DOANH NGHIỆP CẦN ƯU TIÊN XỬ LÝ ZERO-DAY ĐANG BỊ KHAI THÁC

Ngày 11/08/2026, Microsoft phát hành bản cập nhật bảo mật tháng 8, xử lý 421 lỗ hổng. Trong đó, CVE-2026-68820 là zero-day đã bị khai thác, có thể giúp kẻ tấn công nâng quyền lên mức SYSTEM trên thiết bị Windows bị ảnh hưởng. Doanh nghiệp cần ưu tiên cập nhật các hệ thống quan trọng, kiểm soát chặt quyền quản trị và giám sát các dấu hiệu nâng quyền bất thường.

Đọc chi tiết