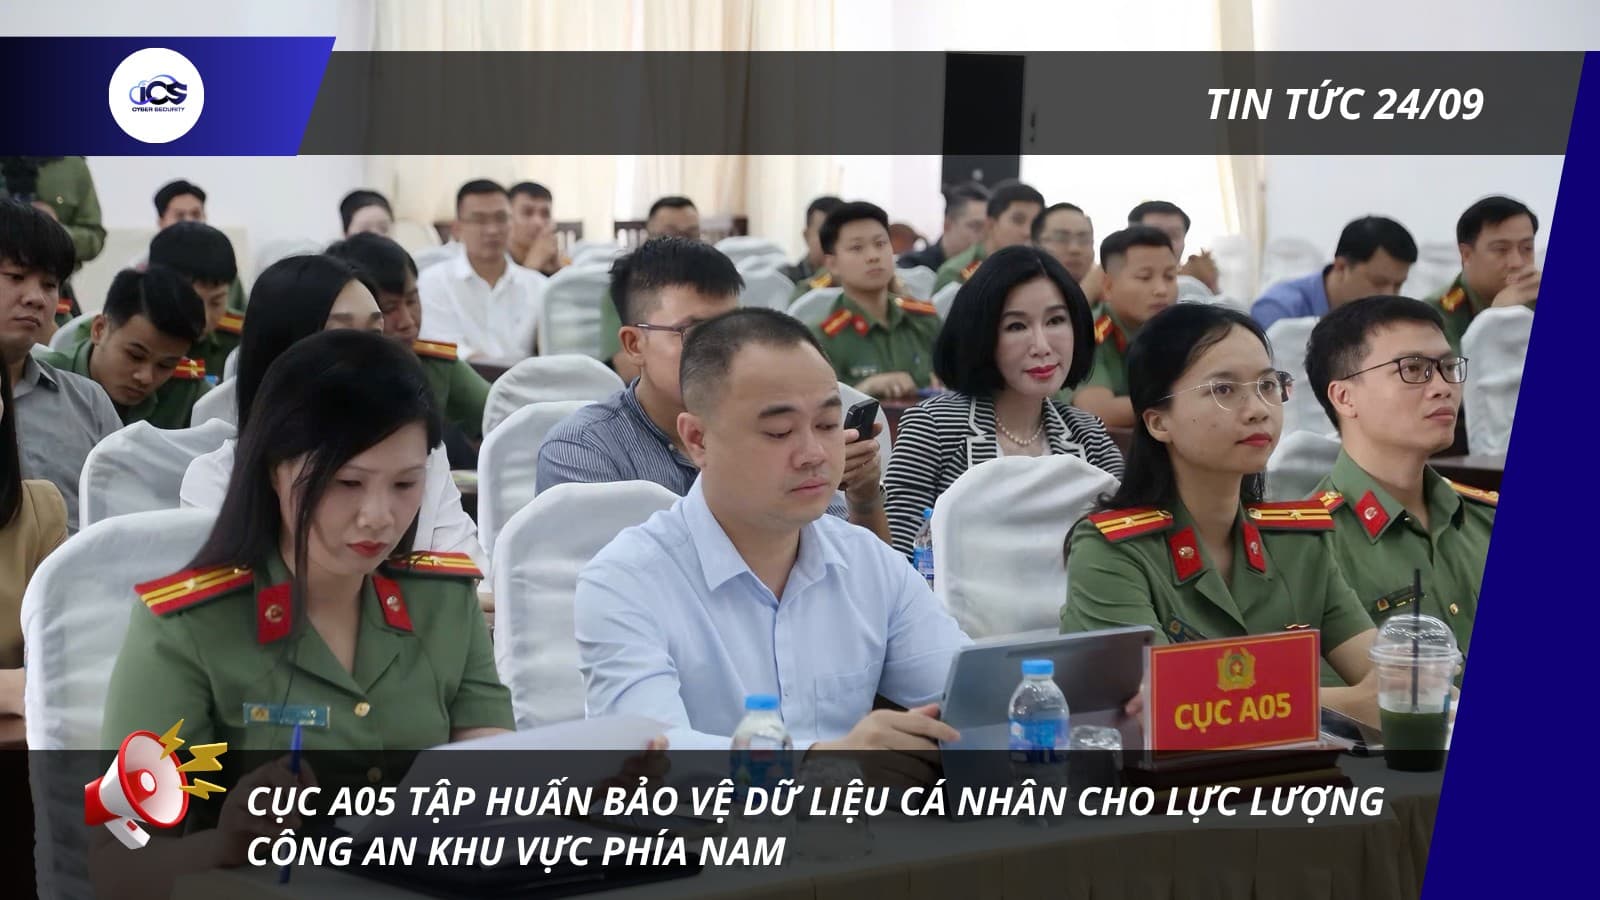
Ngày 14/09/2026, Cục An ninh mạng và phòng, chống tội phạm sử dụng công nghệ cao (A05), Bộ Công an phối hợp cùng Công an thành phố Cần Thơ tổ chức lớp tập huấn hướng dẫn áp dụng, tuân thủ và thi hành quy định pháp luật về bảo vệ dữ liệu cá nhân cho lực lượng Công an các tỉnh, thành phố và đơn vị trực thuộc Bộ khu vực phía Nam.
Chương trình có 50 học viên là lãnh đạo, cán bộ, chiến sĩ thuộc các đơn vị và địa phương phía Nam, diễn ra trong 5 ngày, từ ngày 14–18/09/2026 tại Cần Thơ. Lớp tập huấn được tổ chức theo Kế hoạch số 424/KH-BCA-A05 ngày 27/05/2026 của Bộ Công an.
Nội dung trọng tâm
Chương trình tập trung cập nhật và hướng dẫn áp dụng Luật Bảo vệ dữ liệu cá nhân số 91/2025/QH15, Nghị định số 356/2025/NĐ-CP, các yêu cầu quản lý nhà nước, biện pháp bảo vệ dữ liệu cá nhân, nghĩa vụ tuân thủ của cơ quan, tổ chức, doanh nghiệp và những vấn đề phát sinh trong thực tiễn.
Hoạt động tập huấn không chỉ dừng ở nội dung pháp lý. Học viên còn được trang bị kỹ năng xử lý các tình huống thực tế trong quá trình thu thập, xử lý, lưu trữ, chia sẻ và bảo vệ dữ liệu cá nhân. Đây là yếu tố quan trọng để chuyển yêu cầu tuân thủ từ văn bản thành quy trình vận hành, trách nhiệm rõ ràng và hành động cụ thể.
Doanh nghiệp cần lưu ý
Dữ liệu cá nhân hiện diện trong hầu hết hoạt động doanh nghiệp: hồ sơ nhân sự, thông tin khách hàng, dữ liệu đối tác, lịch sử giao dịch, dữ liệu định danh, hành vi sử dụng dịch vụ và thông tin liên lạc. Vì vậy, việc bảo vệ dữ liệu không thể chỉ giao cho bộ phận CNTT hoặc pháp chế, mà cần có sự phối hợp từ lãnh đạo, nghiệp vụ, nhân sự, marketing, vận hành và an ninh mạng.
Doanh nghiệp nên ưu tiên:
- Lập danh mục dữ liệu cá nhân đang thu thập, xử lý, lưu trữ, chia sẻ và xóa bỏ.
- Phân loại dữ liệu cá nhân cơ bản và dữ liệu cá nhân nhạy cảm; xác định mục đích, phạm vi và căn cứ xử lý.
- Kiểm soát quyền truy cập, mã hóa dữ liệu quan trọng, quản lý log và giám sát dấu hiệu truy cập bất thường.
- Rà soát điều khoản bảo vệ dữ liệu với nhà cung cấp, đơn vị xử lý dữ liệu và đối tác có liên quan.
- Xây dựng quy trình tiếp nhận yêu cầu của chủ thể dữ liệu, quy trình xử lý vi phạm dữ liệu và kế hoạch ứng phó sự cố.