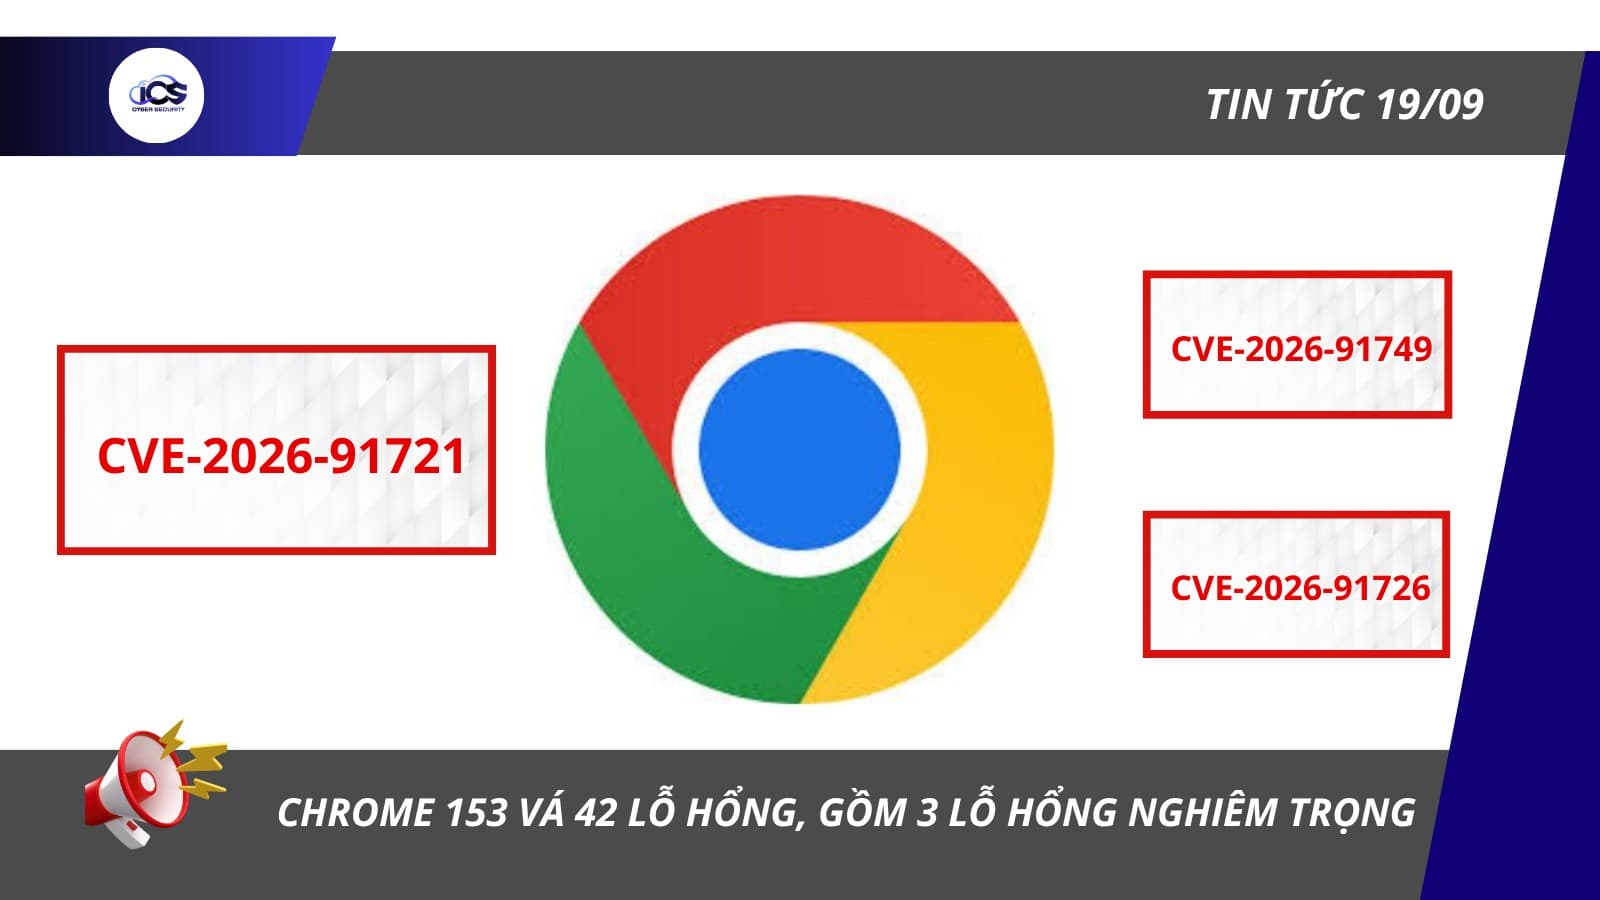
Google đã phát hành bản cập nhật bảo mật cho Chrome 153, khắc phục tổng cộng 42 lỗ hổng trong trình duyệt. Trong số này có 3 lỗ hổng mức Critical, 27 lỗ hổng mức High, 10 lỗ hổng mức Medium và 1 lỗ hổng mức Low. Bản cập nhật đang được phát hành theo từng giai đoạn cho người dùng Windows, macOS và Linux.
Ba lỗ hổng Critical cần chú ý
Ba lỗ hổng nghiêm trọng được vá trong Chrome 153 gồm:
- CVE-2026-91721: Lỗi use-after-free trong thành phần Internals của Chrome.
- CVE-2026-91749: Lỗi use-after-free ảnh hưởng đến Workers.
- CVE-2026-91726: Lỗi đọc dữ liệu vượt phạm vi bộ nhớ trong WebGL.
Lỗi use-after-free xảy ra khi phần mềm tiếp tục sử dụng một vùng bộ nhớ đã được giải phóng. Trong điều kiện phù hợp, loại lỗi này có thể gây treo ứng dụng, làm lộ dữ liệu hoặc tạo điều kiện để đối tượng tấn công thực thi mã tùy ý. Trong khi đó, lỗi out-of-bounds read có thể khiến ứng dụng đọc dữ liệu ngoài giới hạn bộ nhớ được cho phép.
Phạm vi bản vá
Ngoài 3 lỗ hổng Critical, Chrome 153 còn xử lý 27 lỗ hổng High trong nhiều thành phần quan trọng như V8, ServiceWorker, Extensions, WebUI, Core, DOM, Skia, PDF, CacheStorage, Network, DigitalCredentials và WebAppInstalls. Các lỗi bao gồm use-after-free, type confusion, integer overflow, race condition, sai sót kiểm soát quyền và xác thực trạng thái không đầy đủ.
Google chưa công bố chi tiết kỹ thuật khai thác của các lỗ hổng Critical và thông báo không ghi nhận bằng chứng cho thấy 42 lỗ hổng được vá trong đợt này đang bị khai thác thực tế. Tuy nhiên, chi tiết có thể được công bố sau khi đa số người dùng đã nhận bản vá, nên việc cập nhật sớm vẫn rất quan trọng.
Phiên bản cần triển khai
Người dùng Windows và macOS cần cập nhật lên Chrome phiên bản 153.0.8010.47 hoặc 153.0.8010.48. Với Linux, phiên bản mục tiêu là 153.0.8010.47.
Chrome thường tự cập nhật nền, nhưng bản vá chỉ có hiệu lực sau khi trình duyệt được khởi động lại. Người dùng có thể kiểm tra và cập nhật bằng cách truy cập mục Giới thiệu về Google Chrome, sau đó chọn khởi động lại khi quá trình cập nhật hoàn tất.
Khuyến nghị cho doanh nghiệp
- Đẩy nhanh việc triển khai Chrome 153 trên toàn bộ thiết bị Windows, macOS và Linux đang được quản lý.
- Xác minh phiên bản Chrome thực tế đang chạy, thay vì chỉ dựa vào chính sách bật cập nhật tự động.
- Kiểm tra các thiết bị ít kết nối mạng, thiết bị chưa khởi động lại, thiết bị dùng kênh Chrome khác hoặc có nhiều bản cài đặt trình duyệt.
- Thiết lập thời hạn bắt buộc cập nhật và khởi động lại trình duyệt đối với các endpoint chưa nhận bản vá.
- Giám sát hoạt động bất thường từ trình duyệt, đặc biệt khi người dùng truy cập website, tài liệu hoặc nội dung web không đáng tin cậy. 1221
Trình duyệt là một trong những điểm tiếp xúc phổ biến nhất giữa người dùng và Internet, đồng thời là mục tiêu thường xuyên của các chiến dịch khai thác lỗ hổng. ICS hỗ trợ doanh nghiệp kiểm kê tài sản, quản lý bản vá, giám sát endpoint và xây dựng quy trình xử lý lỗ hổng hiệu quả.
Liên hệ ICS để được tư vấn rà soát mức độ phơi nhiễm, triển khai quản lý bản vá và nâng cao năng lực bảo vệ thiết bị đầu cuối.
Nguồn: Cyber Security News - Google Chrome 153 Update Fixes 42 Security Flaws, Including 3 Critical Ones, tổng hợp từ thông báo bảo mật của Google Chrome.