Bỏ qua điều hướng
ICSAn ninh mạng quốc tế
Đối tác
Tin tứcTuyển dụngLiên hệ
Liên hệ ICS
TRAO ĐỔI CÙNG ICS

Bạn đang cần bảo vệ hệ thống nào?

Đặt lịch tư vấn
ICSAn ninh mạng quốc tế

Công ty Cổ phần An ninh mạng Quốc tế

TT3-5 Khu đô thị Đại Kim mới, Định Công, Hà Nội

Sơ đồ trang
Liên hệ trực tiếp
093 1487 231contact@ics.vn
Facebook YouTube Zalo
© 2026 ICS. Bảo lưu mọi quyền.
Chính sách bảo mật
  1. Trang chủ
  2. Tin tức
  3. BẢN TIN AN NINH MẠNG 16/09/2026: HAI LỖ HỔNG VLC MEDIA PLAYER CÓ THỂ LÀM RÒ RỈ HOẶC LÀM HỎNG BỘ NHỚ THIẾT BỊ
Bản tin và cập nhật/3 phút đọc

BẢN TIN AN NINH MẠNG 16/09/2026: HAI LỖ HỔNG VLC MEDIA PLAYER CÓ THỂ LÀM RÒ RỈ HOẶC LÀM HỎNG BỘ NHỚ THIẾT BỊ

16 tháng 9, 2026•ICS Cyber Security•Cập nhật 17 tháng 9, 2026

VLC Media Player vừa được phát hiện có hai lỗ hổng ảnh hưởng đến các phiên bản từ 3.0.0 đến 3.0.23, trong đó lỗ hổng nghiêm trọng nhất có điểm CVSS 8,6/10. Kẻ tấn công có thể lợi dụng tệp media, hình ảnh PNG hoặc luồng RTSP độc hại để làm hỏng bộ nhớ, gây rò rỉ dữ liệu nhạy cảm và trong một số điều kiện có thể dẫn đến thực thi mã; người dùng và doanh nghiệp cần hạn chế mở nội dung không rõ nguồn gốc, đồng thời theo dõi và triển khai bản vá phù hợp.

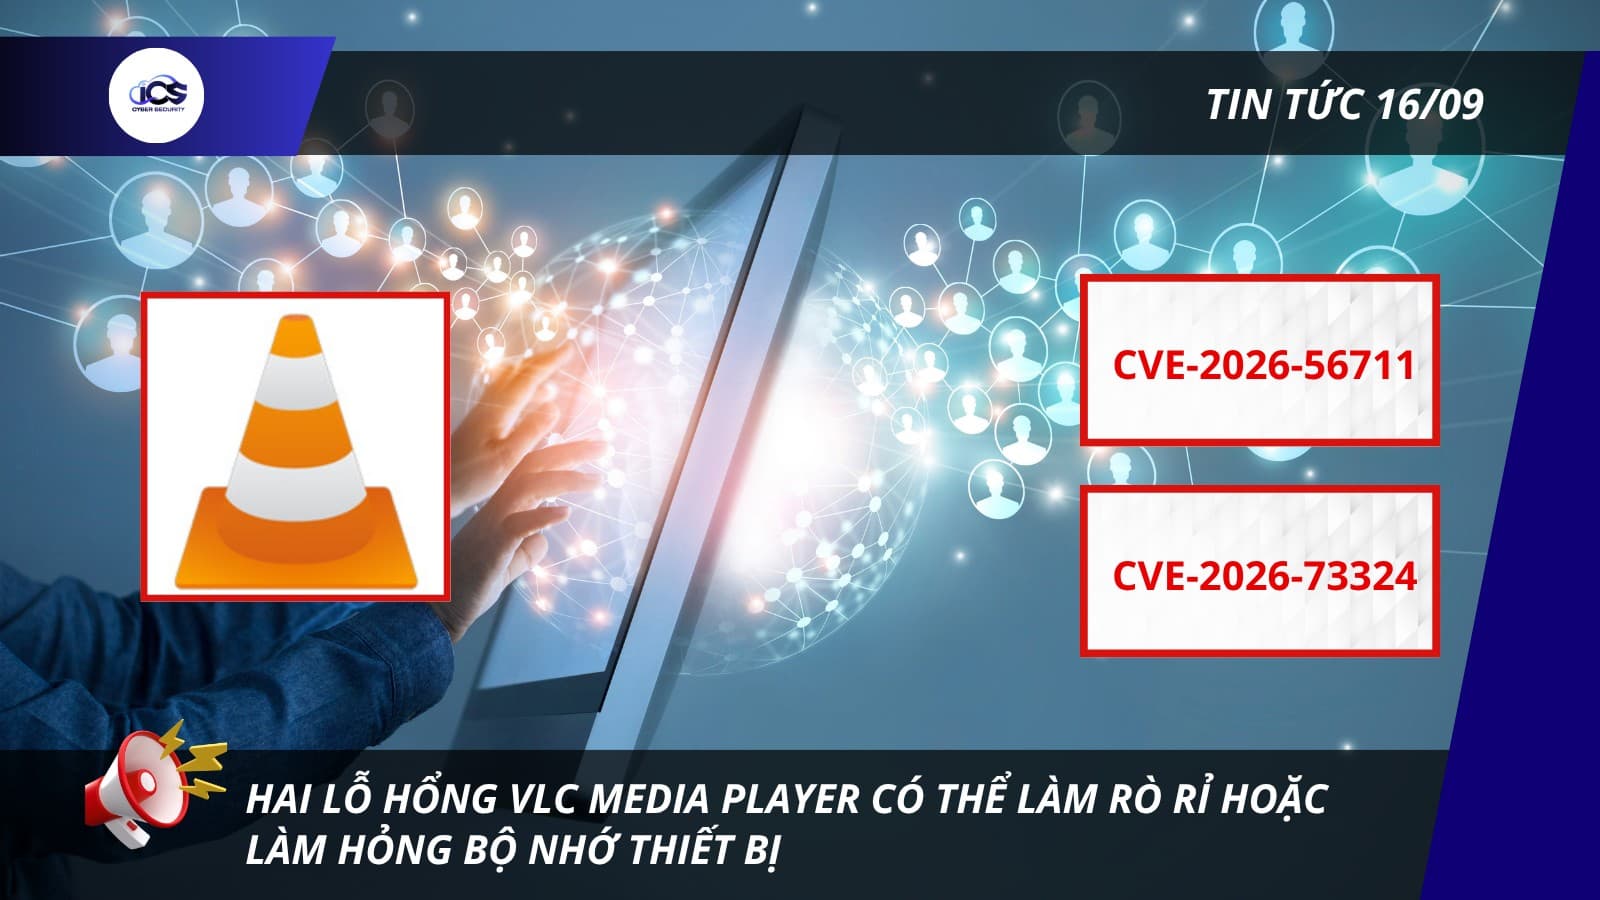
Hình minh họa cho bài viết: BẢN TIN AN NINH MẠNG 16/09/2026:
HAI LỖ HỔNG VLC MEDIA PLAYER CÓ THỂ LÀM RÒ RỈ HOẶC LÀM HỎNG BỘ NHỚ THIẾT BỊ
Mục lục 3 mục
Hai lỗ hổng đáng chú ýNgười dùng bị tấn công như thế nào?Khuyến nghị cho doanh nghiệp
Trong bài viếtHai lỗ hổng đáng chú ýNgười dùng bị tấn công như thế nào?Khuyến nghị cho doanh nghiệpTrao đổi với ICS

Hai lỗ hổng mới trong VLC Media Player có thể khiến thiết bị bị rò rỉ dữ liệu trong bộ nhớ hoặc bị hỏng bộ nhớ khi người dùng mở tệp đa phương tiện, playlist hoặc luồng RTSP được tạo đặc biệt. Các lỗ hổng ảnh hưởng đến VLC phiên bản từ 3.0.0 đến 3.0.23, được công bố ngày 09/09/2026.

Hai lỗ hổng đáng chú ý

Lỗ hổng thứ nhất, CVE-2026-56711, có mức độ nghiêm trọng cao với điểm CVSS 8,6/10. Đây là lỗi tràn số nguyên dẫn đến ghi dữ liệu vượt ngoài vùng nhớ được cấp phát trong cơ chế xử lý ảnh của VLC. Kẻ tấn công có thể nhúng hình ảnh PNG được thiết kế với kích thước bất thường vào tệp đa phương tiện để làm ứng dụng bị treo, hỏng bộ nhớ, hoặc trong một số điều kiện có thể tiến tới thực thi mã.

Lỗ hổng thứ hai, CVE-2026-73324, có điểm CVSS 6,9/10, liên quan đến chức năng xử lý RTSP của VLC. Một máy chủ RTSP độc hại có thể gửi phản hồi quá dài, khiến ứng dụng đọc dữ liệu vượt phạm vi bộ đệm và vô tình gửi một phần nội dung bộ nhớ của thiết bị trở lại máy chủ do kẻ tấn công kiểm soát.

Người dùng bị tấn công như thế nào?

Cả hai lỗ hổng đều yêu cầu người dùng mở nội dung do đối tượng tấn công chuẩn bị. Đây có thể là:

  • Tệp video hoặc tệp chứa hình ảnh PNG độc hại.
  • Playlist được gửi qua email, ứng dụng nhắn tin hoặc đường dẫn tải xuống không tin cậy.
  • Liên kết hoặc playlist chứa luồng RTSP kết nối đến máy chủ độc hại.

Điều này cho thấy tệp đa phương tiện không đơn thuần là nội dung giải trí. Khi được mở bằng ứng dụng có lỗ hổng, chúng có thể trở thành phương tiện để khai thác thiết bị, đánh cắp dữ liệu hoặc tạo gián đoạn hoạt động.

Khuyến nghị cho doanh nghiệp

  • Rà soát các thiết bị đang sử dụng VLC, đặc biệt các phiên bản từ 3.0.0 đến 3.0.23, và theo dõi bản cập nhật bảo mật từ VideoLAN hoặc nhà cung cấp hệ điều hành.
  • Không mở tệp PNG, tệp media, playlist hay luồng RTSP nhận từ email, tin nhắn, website hoặc nguồn không được xác thực.
  • Hạn chế kết nối RTSP không cần thiết, đặc biệt trên máy trạm có xử lý dữ liệu quan trọng hoặc trong môi trường vận hành nhạy cảm.
  • Triển khai EDR/XDR để phát hiện tệp đáng ngờ, hành vi bất thường của trình phát đa phương tiện và kết nối mạng bất thường phát sinh từ endpoint.
  • Trong thời gian chờ bản vá, cân nhắc hạn chế hoặc kiểm soát VLC trên các thiết bị có mức độ rủi ro cao.

Liên hệ ICS để được tư vấn rà soát lỗ hổng trên thiết bị đầu cuối và xây dựng lộ trình quản lý bản vá hiệu quả cho doanh nghiệp.

Nguồn: Cyber Security News - Multiple VLC Media Player Vulnerabilities Allow Attackers to Corrupt or Read Heap Memory.


Tin mới
Bản tin và cập nhật · 29 thg 9, 2026BẢN TIN CÔNG NGHỆ & AN NINH MẠNG 29/09/2026: AI TRỞ THÀNH TÂM ĐIỂM TẠI ĐẠI HỘI ĐỒNG LIÊN HỢP QUỐCBản tin và cập nhật · 28 thg 9, 2026BẢN TIN AN NINH MẠNG 28/09/2026 GOOGLE BỊ PHẠT 403 TRIỆU EURO VÌ VI PHẠM QUY ĐỊNH DỮ LIỆU VỊ TRÍ TẠI EU
Xem cùng chủ đềBản tin và cập nhậtXem tất cảTin tứcBước tiếp theoTrao đổi với ICS
Đọc tiếp

Bài viết liên quan

Xem tất cả
01
Bản tin và cập nhật · 29 thg 9, 2026

BẢN TIN CÔNG NGHỆ & AN NINH MẠNG 29/09/2026: AI TRỞ THÀNH TÂM ĐIỂM TẠI ĐẠI HỘI ĐỒNG LIÊN HỢP QUỐC

02
Bản tin và cập nhật · 28 thg 9, 2026

BẢN TIN AN NINH MẠNG 28/09/2026 GOOGLE BỊ PHẠT 403 TRIỆU EURO VÌ VI PHẠM QUY ĐỊNH DỮ LIỆU VỊ TRÍ TẠI EU

03
Bản tin và cập nhật · 27 thg 9, 2026

BẢN TIN AN NINH MẠNG 27/09/2026 NCA KHỞI ĐỘNG CHUỖI HỘI THẢO CHỐNG LỪA ĐẢO BẰNG AI VÀ DEEPFAKE