테스트 범위
대상, 일정, 계정, 제한 사항과 안전 기준을 고객과 협의합니다.
 ICS국제 사이버 보안
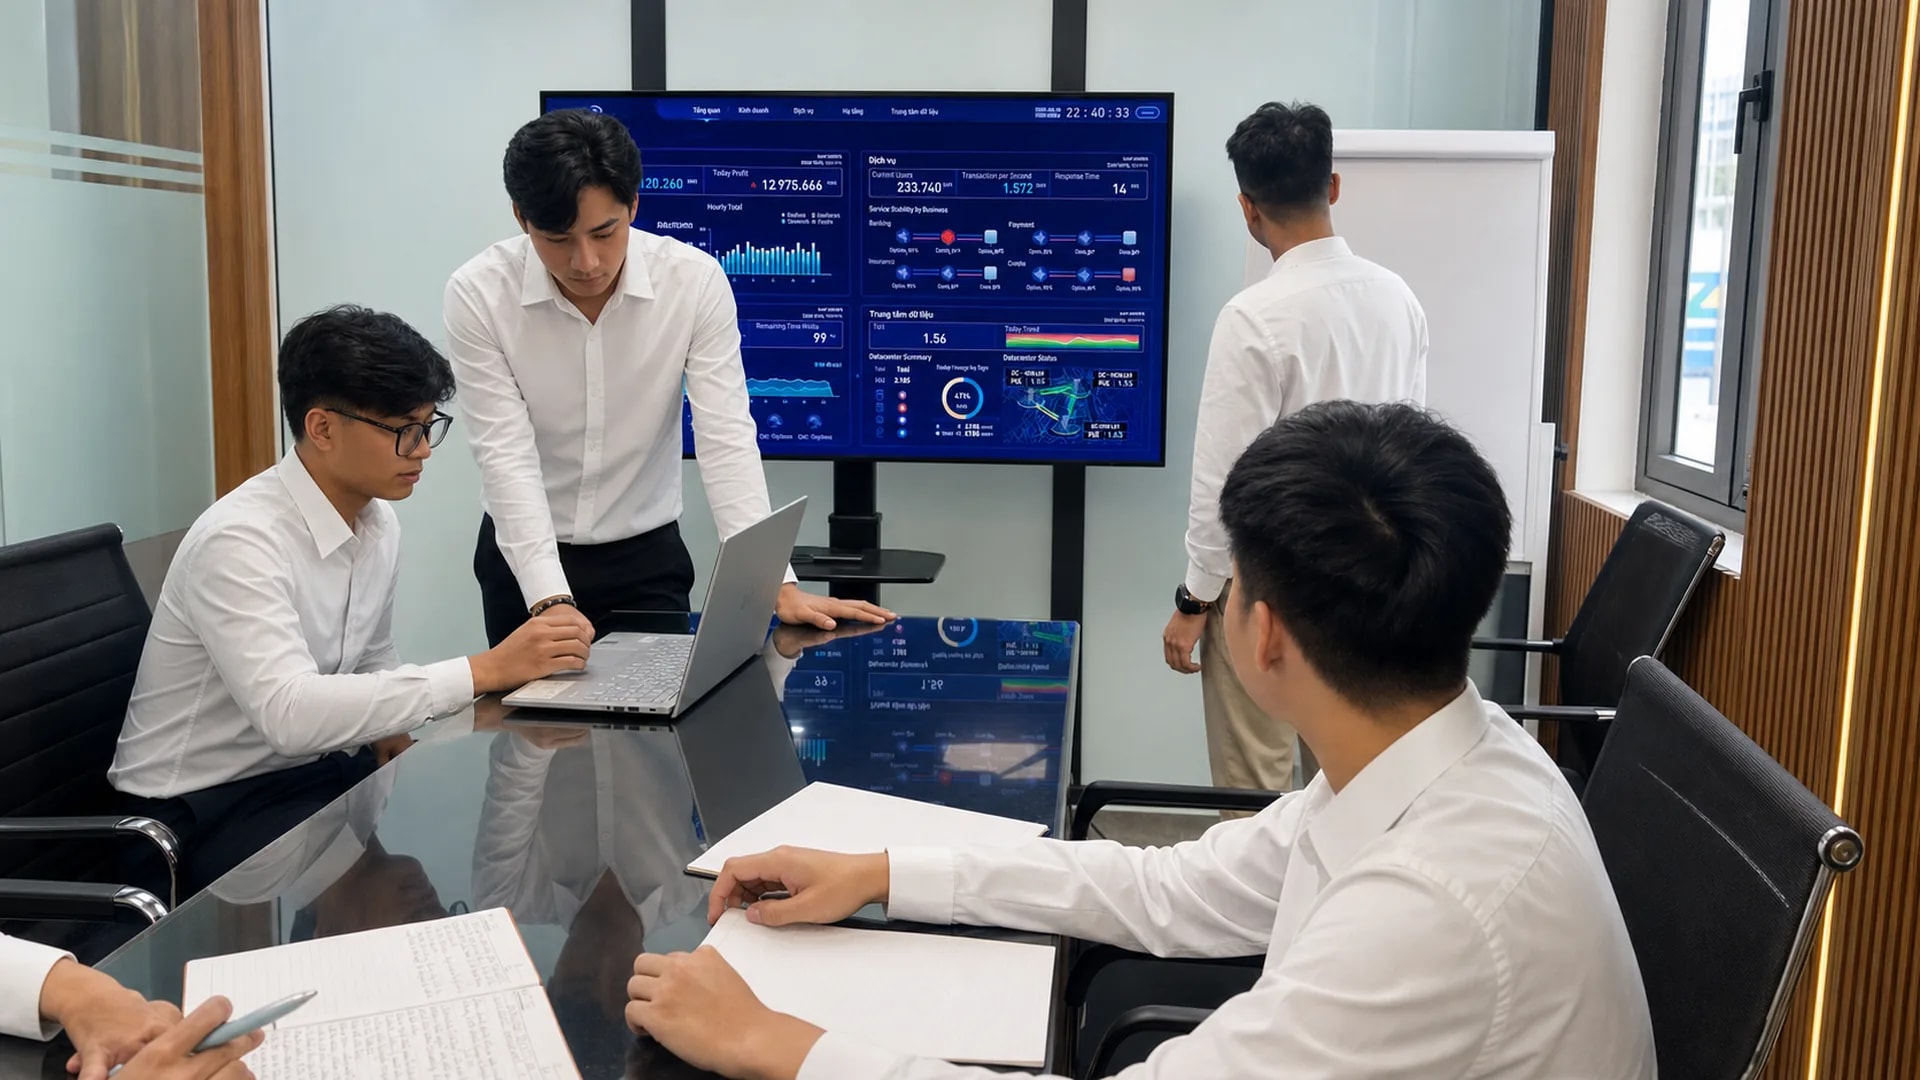
아래 항목을 바탕으로 적합성, 필요한 정보, 역할 분담, 기대 결과를 정리합니다.
대상, 일정, 계정, 제한 사항과 안전 기준을 고객과 협의합니다.
도구와 수동 분석을 병행해 실제 악용 가능성과 영향을 확인합니다.
재현 절차, 영향, 우선순위, 개선 방향을 이해하기 쉽게 정리합니다.
고객 요구를 구체적인 테스트 또는 보안 개선 범위로 전환합니다.